[Parceiro tecnológico e de IA]

Aumente o nível de segurança das suas aplicações e infraestruturas

A Galadrim audita o seu código e a sua infraestrutura, testa as suas defesas em condições reais e entrega-lhe um plano de correção prioritário e com o tempo estimado de cada correção.
As suas vulnerabilidades corrigidas, atestadas por um relatório de auditoria de verificação
Mais de 150 auditorias de segurança e testes de intrusão realizados
5 engenheiros de segurança de aplicações, apoiados por mais de 140 perfis tecnológicos seniores
Dois consultores da Galadrim a rever um projeto num computador portátil
Mais de 800 organizações confiam-nos os seus projetos tecnológicos e de IA
Dois engenheiros da Galadrim a fazer uma revisão de código
O código, as configurações da cloud e os métodos de ataque estão em constante evolução. Até as aplicações desenvolvidas com mais cuidado acabam por ter pontos cegos. Para melhorar continuamente o seu nível de segurança, o objetivo não é apenas identificar as vulnerabilidades com um olhar externo, mas também dar-lhe os meios concretos e prioritários para as corrigir.
Robin BaraudHead of Cybersecurity
[As nossas ofertas]

Medimos a segurança real das suas aplicações e da sua infraestrutura, corrigimos as falhas e atestamos a sua eliminação.

Auditoria de segurança de aplicações

Auditoria de segurança de aplicações

Análise do seu código e da sua configuração: autenticação, direitos de acesso, exposição de dados, segredos e dependências. Com ou sem acesso ao código-fonte, conforme a sua escolha.
Teste de intrusão

Teste de intrusão

Ataque controlado à sua aplicação web, às suas API, à sua aplicação móvel ou à sua rede, num âmbito definido consigo. Cada vulnerabilidade explorada é acompanhada da sua prova de impacto.
Auditoria de infraestrutura na cloud

Auditoria de infraestrutura na cloud

Revisão da arquitetura e da configuração dos seus ambientes na cloud. Abrange as identidades, a segmentação da rede, a encriptação e o reforço da segurança (hardening), de acordo com os CIS Benchmarks.
Correção e auditoria de verificação

Correção e auditoria de verificação

Correção das falhas pelas suas equipas ou pelas nossas, seguida de uma auditoria de verificação que confirma a sua eliminação e o atesta por escrito.
Proteção contínua e resposta a incidentes

Proteção contínua e resposta a incidentes

Firewall de aplicação gerida pelas nossas equipas, com relatórios regulares sobre a sua exposição.
[O nosso método]

O nosso método para medir e corrigir as suas vulnerabilidades

  • Definição do âmbito
    Etapa 01

    Definição do âmbito

    Definimos consigo o âmbito, o modo de acesso e o calendário antes de qualquer assinatura.
  • Auditoria
    Etapa 02

    Auditoria de código e teste de intrusão

    Realizamos as duas vertentes em paralelo, com auditores externos às equipas que desenvolveram a aplicação. Reportamos as vulnerabilidades à medida que as encontramos.
  • Relatórios
    Etapa 03

    Relatórios da auditoria

    Descrevemos cada vulnerabilidade, classificamo-la segundo a norma CVSS e associamos-lhe um tempo de correção estimado.
  • Apresentação
    Etapa 04

    Apresentação

    Apresentamos as conclusões às suas equipas técnicas e à sua direção. Traduzimos o relatório num roadmap para o alinhamento com as recomendações da ANSSI.
  • Correção
    Etapa 05

    Correção e auditoria de verificação

    As suas equipas ou as nossas corrigem as falhas. De seguida, uma auditoria de verificação confirma a sua eliminação e atesta-a num relatório.
01/05
[A nossa equipa]

Engenheiros de segurança de aplicações, apoiados pelas equipas técnicas da Galadrim

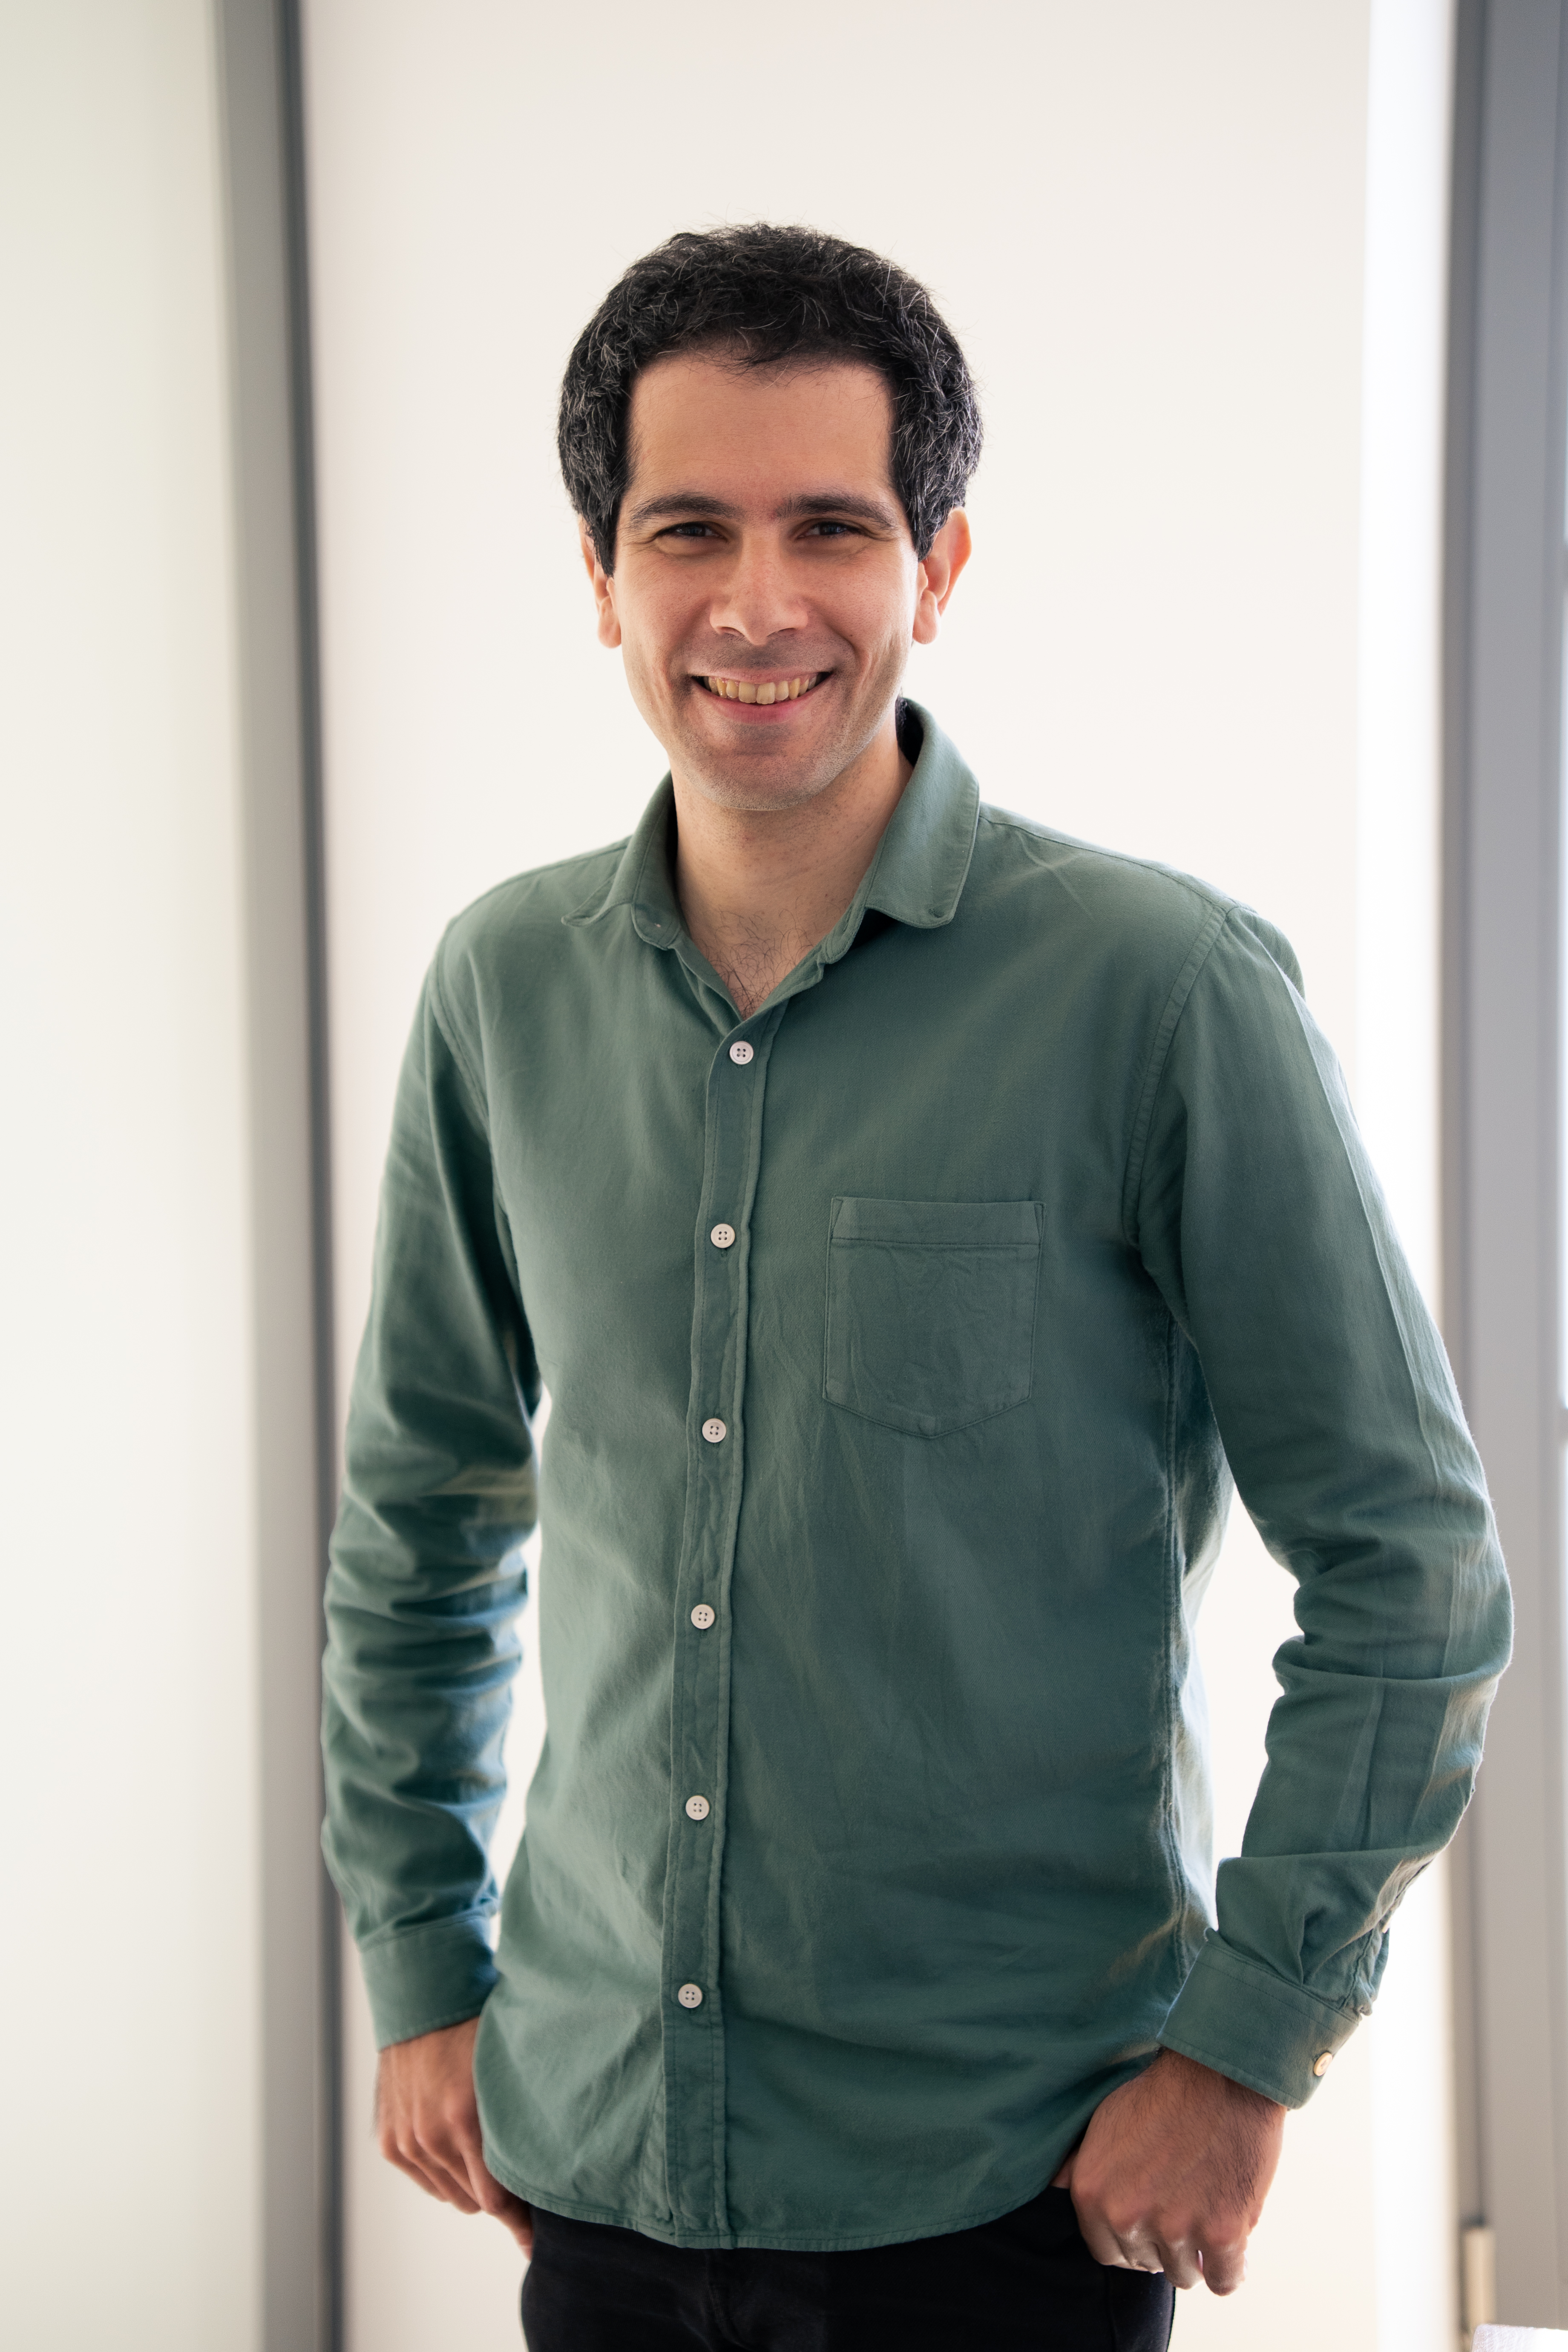
Robin Baraud
Robin Baraud Partner e Head of Cybersecurity
Ex-arquiteto de soluções, com formação em programação de baixo nível e cibersegurança, é o responsável pela oferta de segurança da Galadrim. Define o âmbito de cada projeto como responsável pela auditoria e revê os relatórios antes do envio.
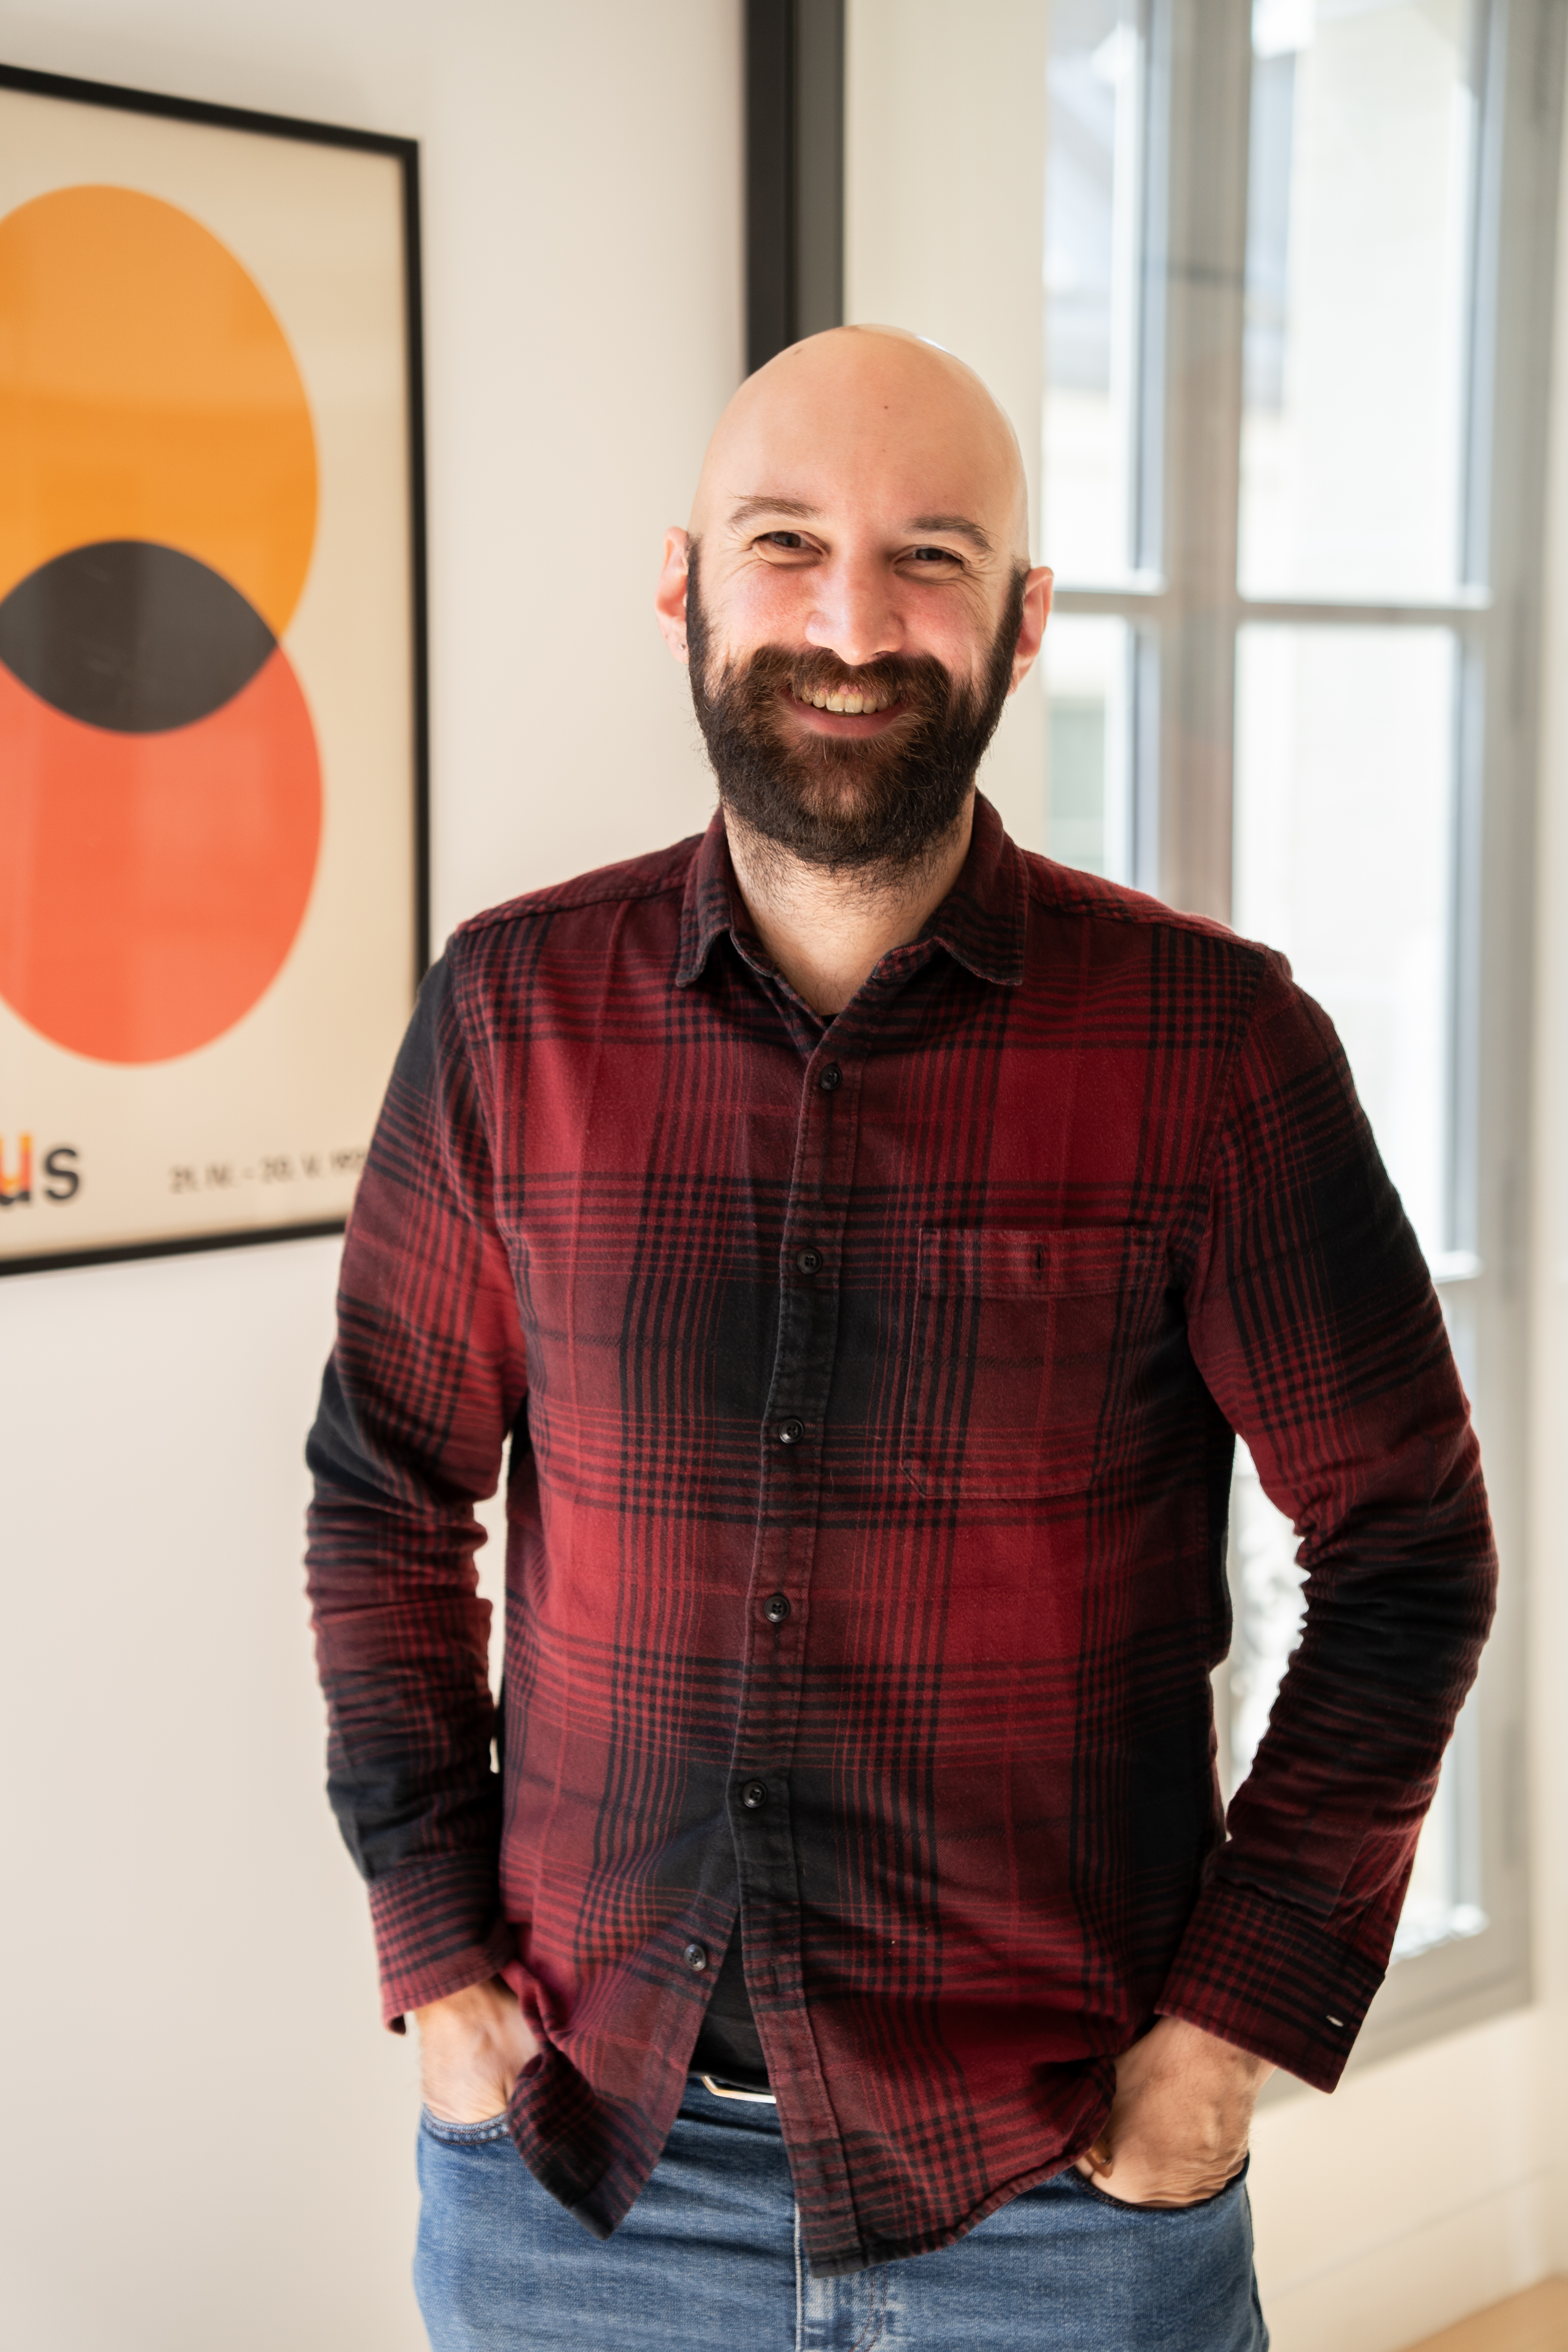
Benjamin Drighès
Benjamin Drighès Partner e CTO Data & IA
Ex-consultor da Autorité des marchés financiers, lidera o comité de segurança da Galadrim e conduz as campanhas de auditoria de código dos nossos projetos de IA, até à verificação da correção de cada falha crítica.
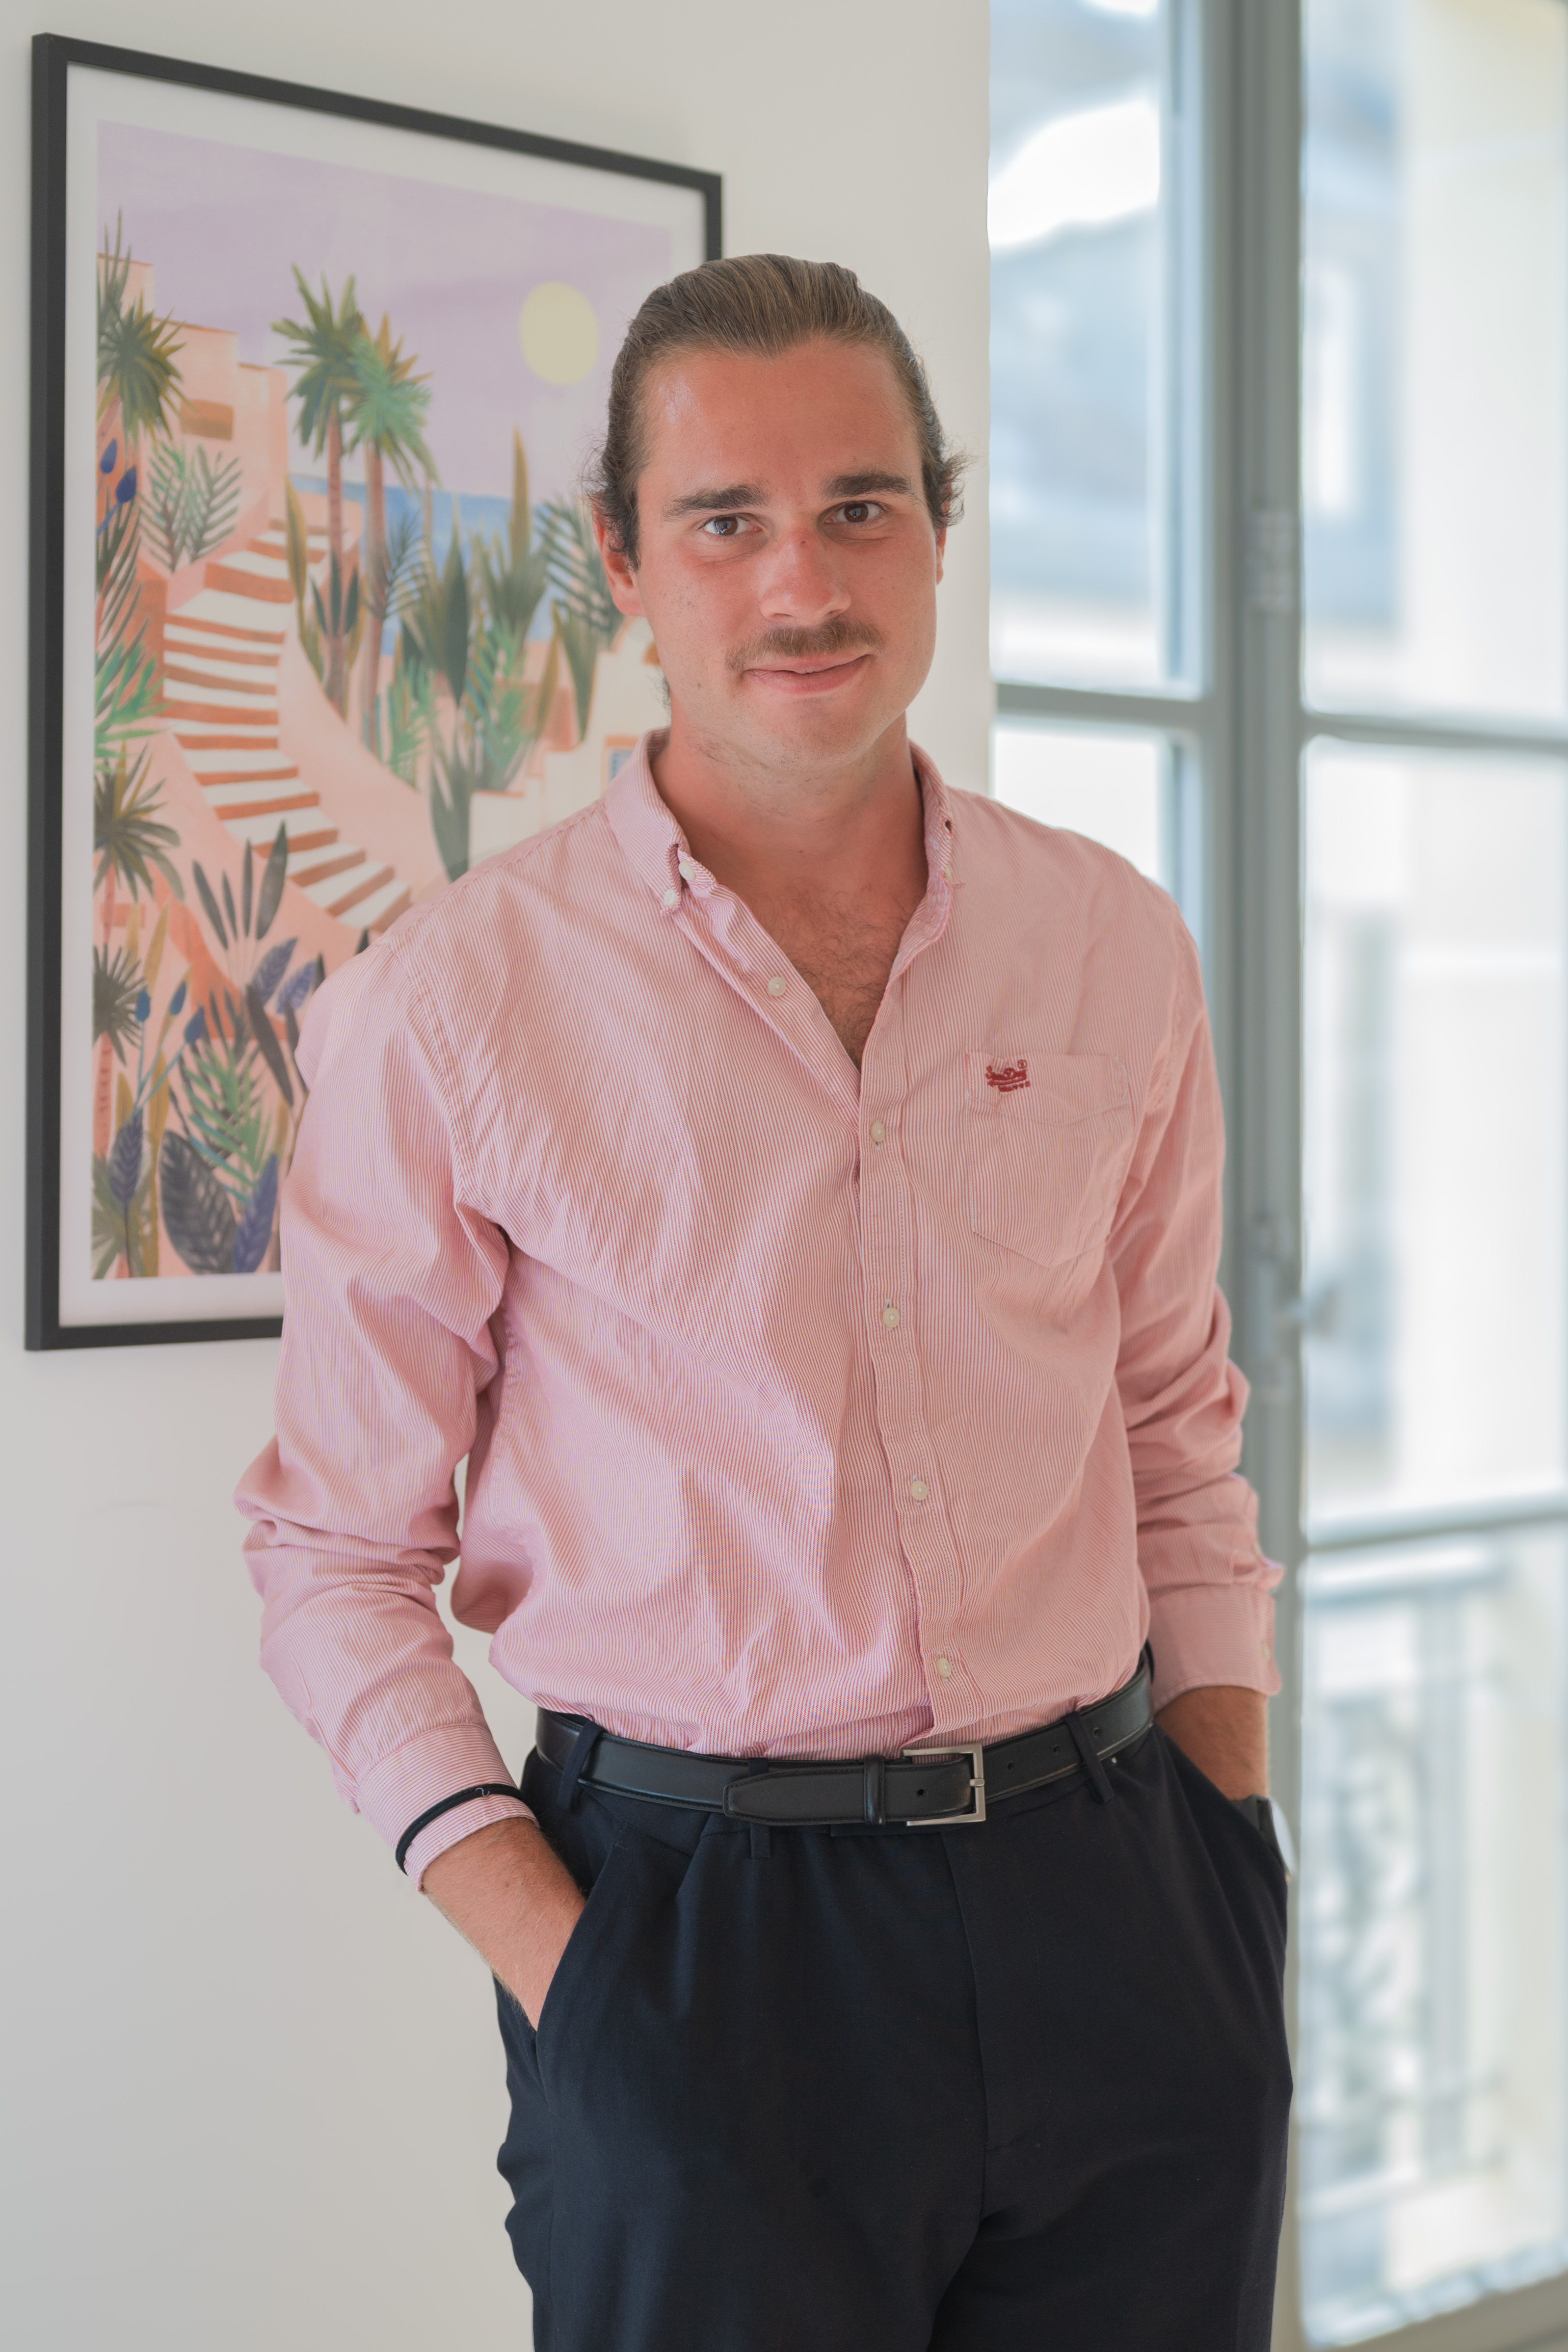
Surya Ambrose
Surya Ambrose Head of Engineering
Foi Engineering Manager durante quatro anos e meio numa fintech regulada pela AMF. Define os padrões de engenharia da Galadrim e gere os acessos das nossas equipas aos ambientes dos nossos clientes.
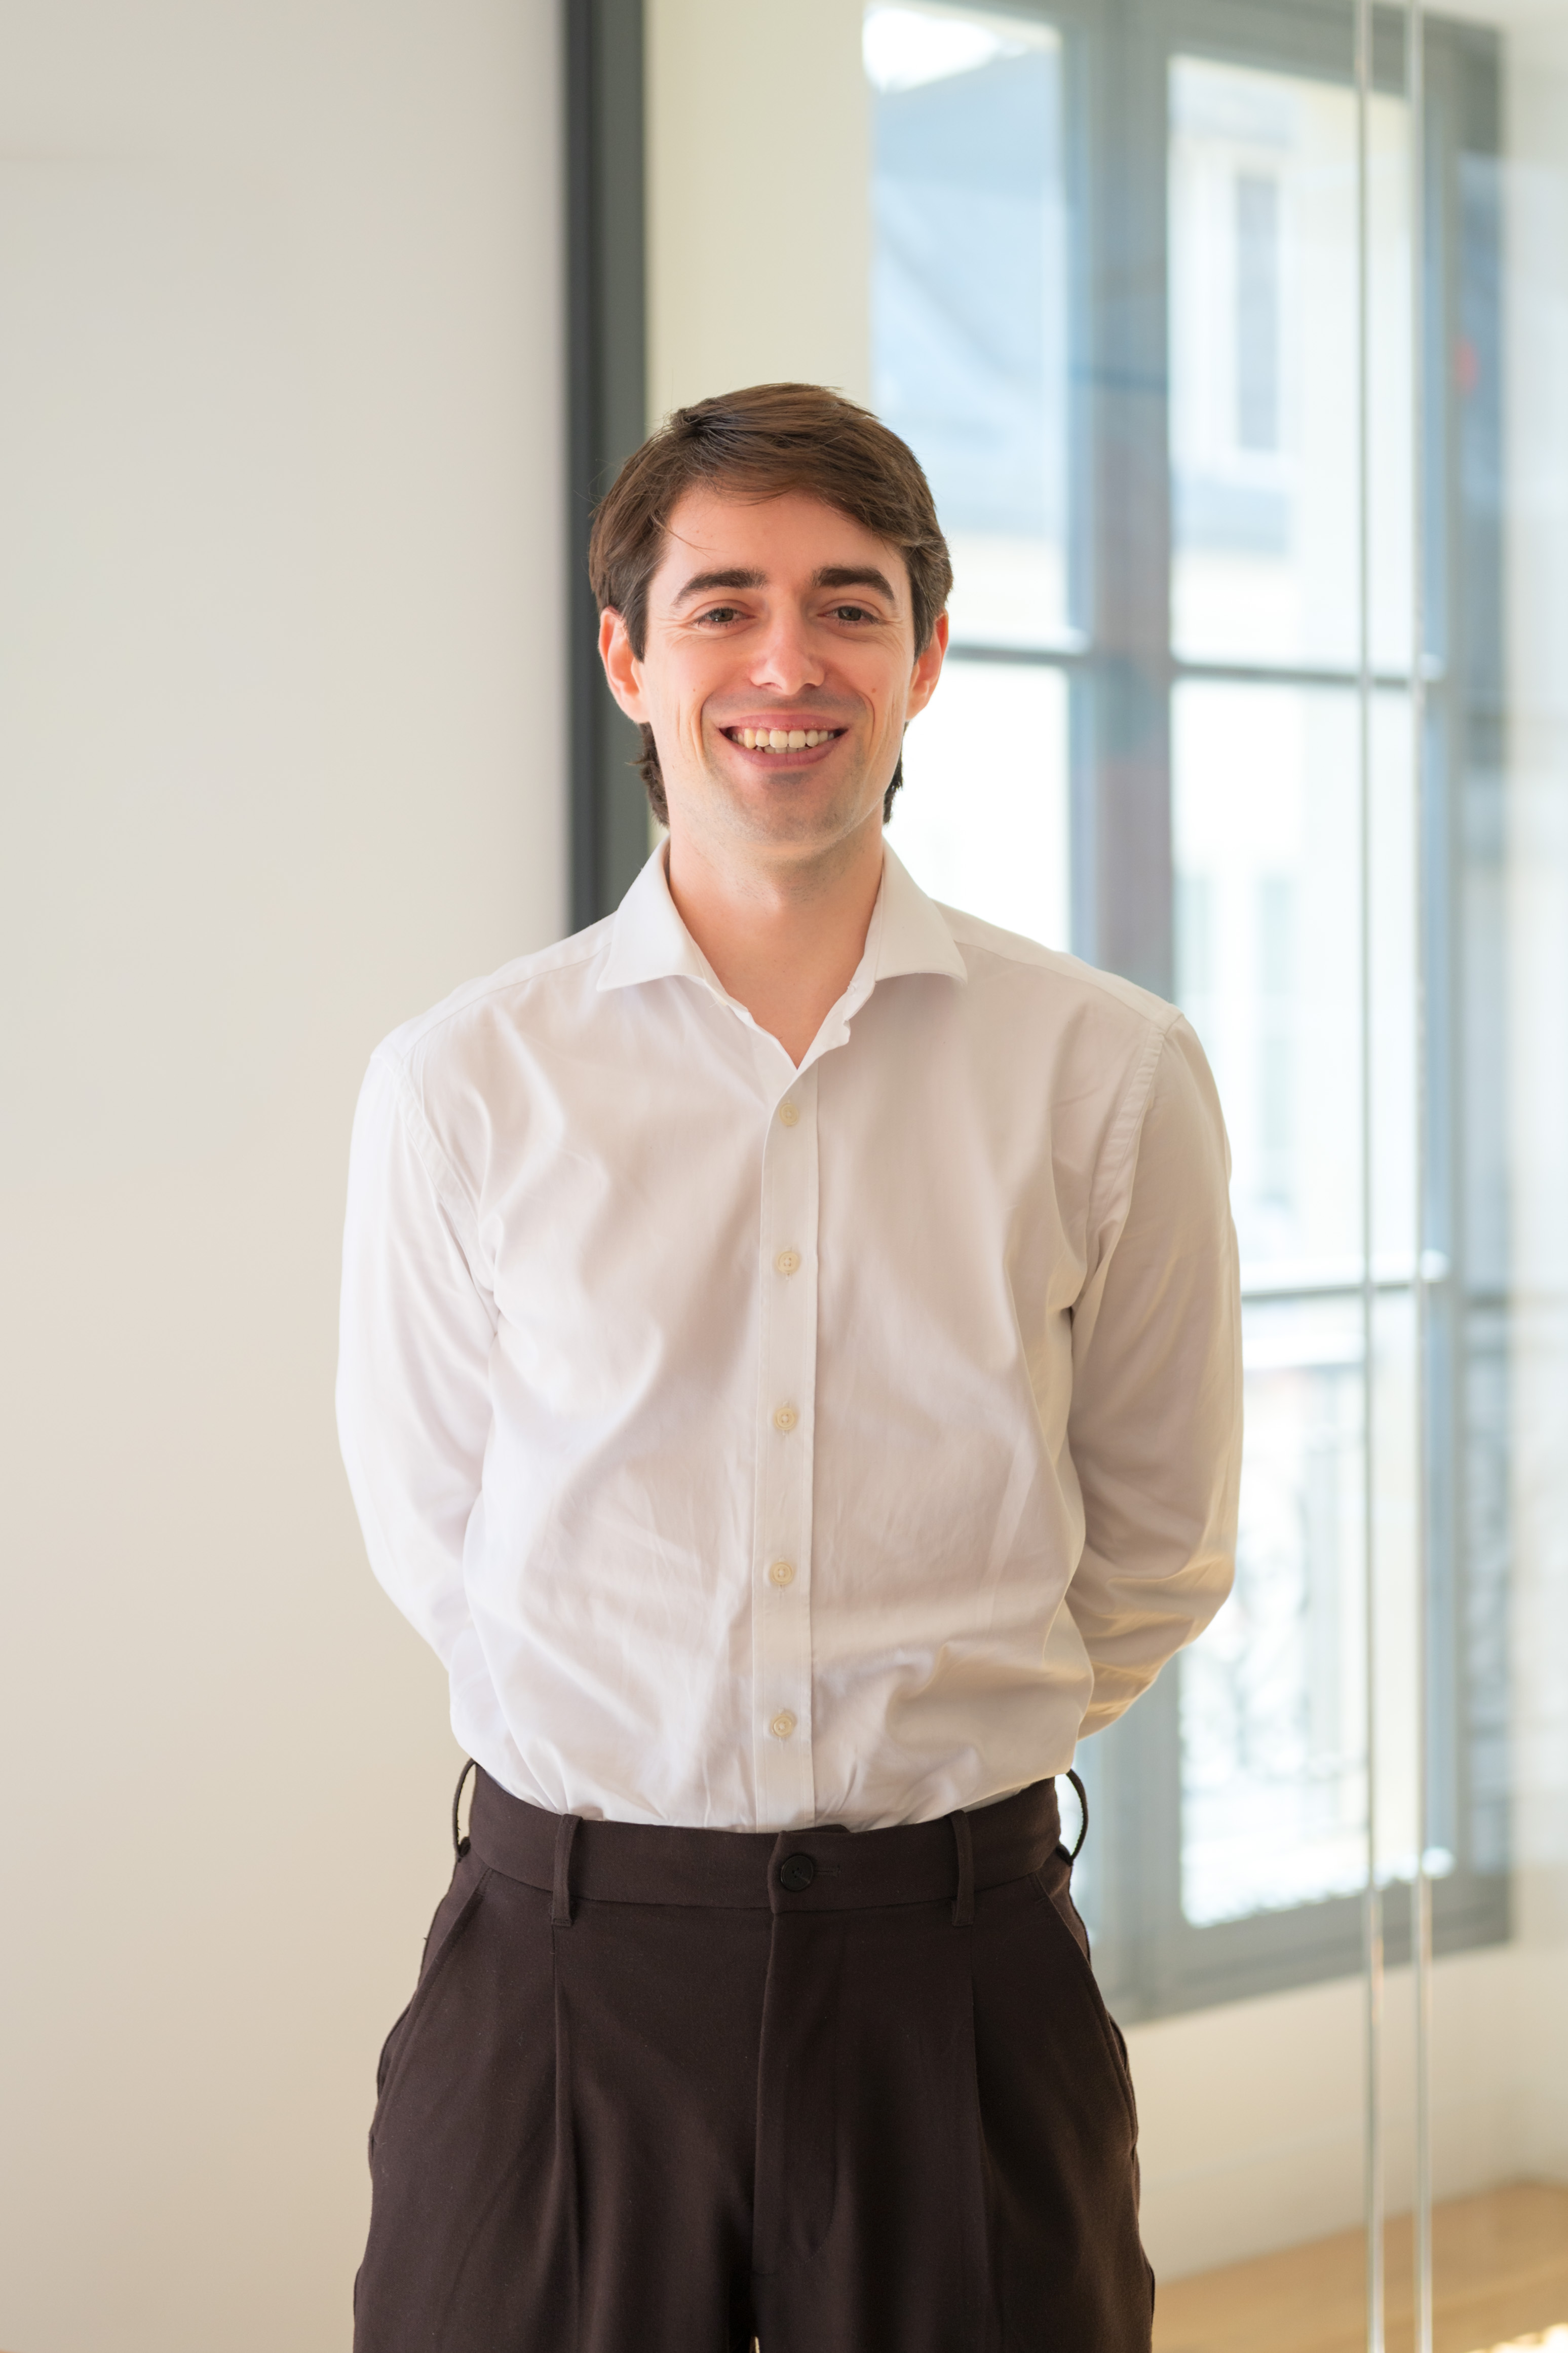
Baptiste Vilboux
Baptiste Vilboux Lead Developer
Lidera o processo de certificação ISO 27001 da Galadrim, depois de ter conduzido durante mais de um ano a modernização da aplicação legacy de um grupo de 1 300 farmácias sem interromper a sua utilização.
Julien Schmitt
Julien Schmitt Engenheiro de IA
Membro do comité de segurança da Galadrim, trabalha na gestão de segredos e acessos dos nossos projetos.
[Projetos]

Confiaram-nos a cibersegurança do seu software mais sensível

Gestão de património
Praemia REIM

Validar com um pentest independente a extranet de uma gestora com 33 mil milhões de euros de ativos sob gestão

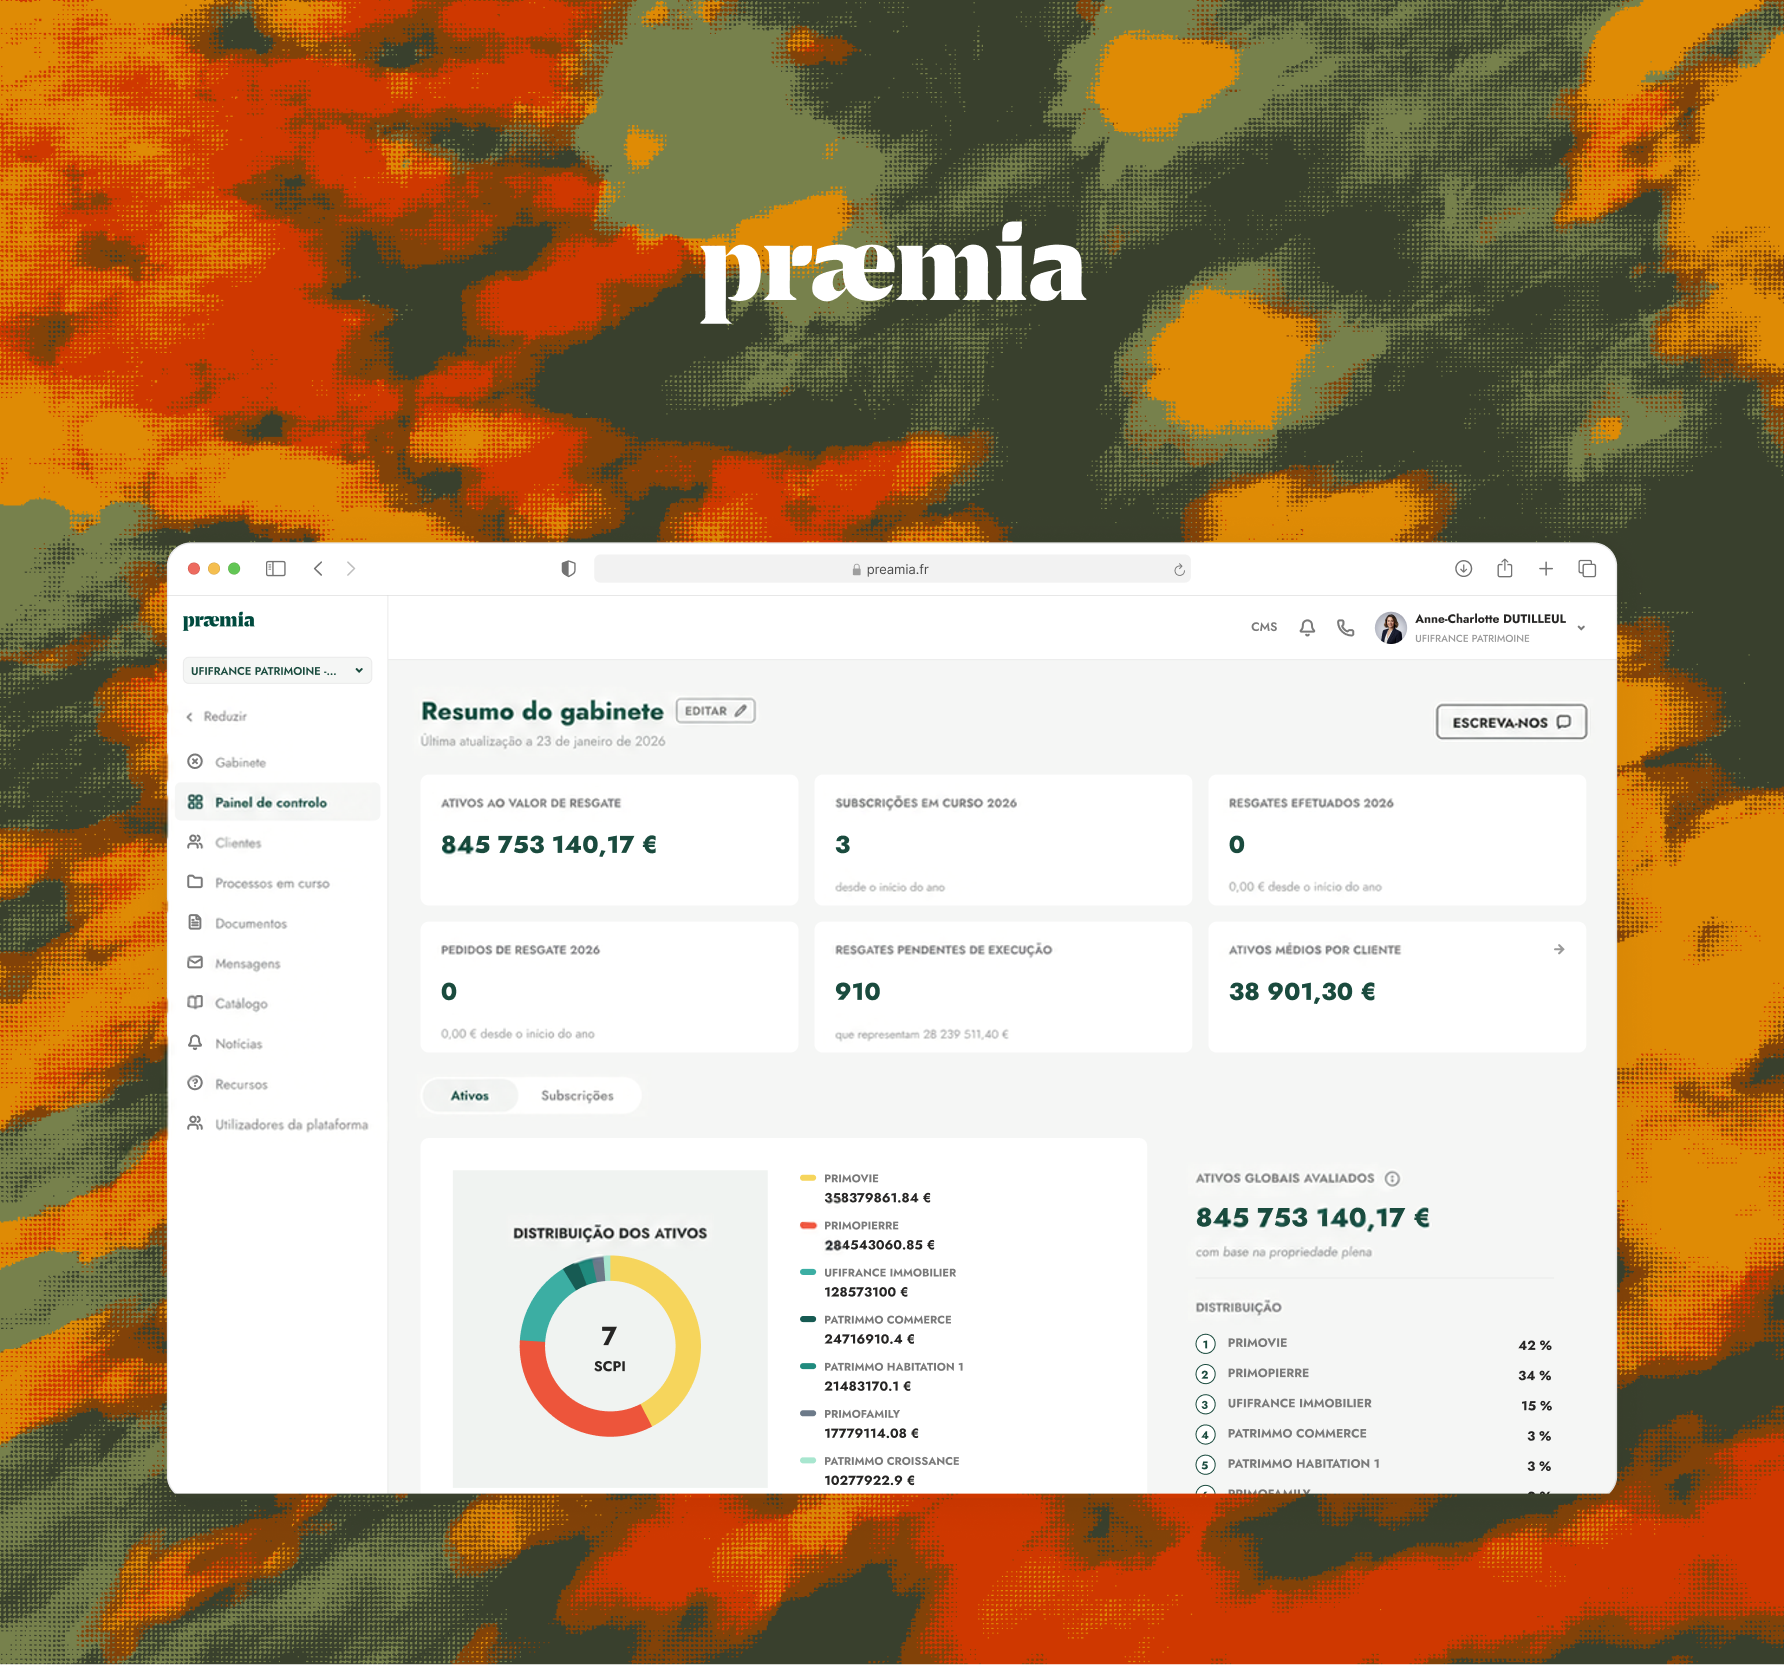
A Praemia REIM abre aos gabinetes de consultoria de gestão de património o seguimento de toda a vida dos investimentos SCPI dos seus clientes, com as suas vertentes de ativos, subscrições, fiscalidade e comissões. A Galadrim concebeu e desenvolveu esta extranet: autenticação com várias estratégias, incluindo single sign-on empresarial, permissões aplicadas do lado do servidor, segredos encriptados na pipeline de implementação e quatro ambientes segmentados. O cliente mandatou uma empresa especializada para um teste de intrusão e uma posterior auditoria de verificação, que concluíram que a aplicação tinha o nível de segurança mais elevado da sua grelha de avaliação.
33 mil M€de ativos sob gestão
61fundos geridos
Nível máximona auditoria de verificação externa
Praemia REIM Logótipo
Telecomunicações
Iliad

Disponibilizar a 12 000 colaboradores a sua remuneração e as suas ações gratuitas com um controlo de acesso rigoroso

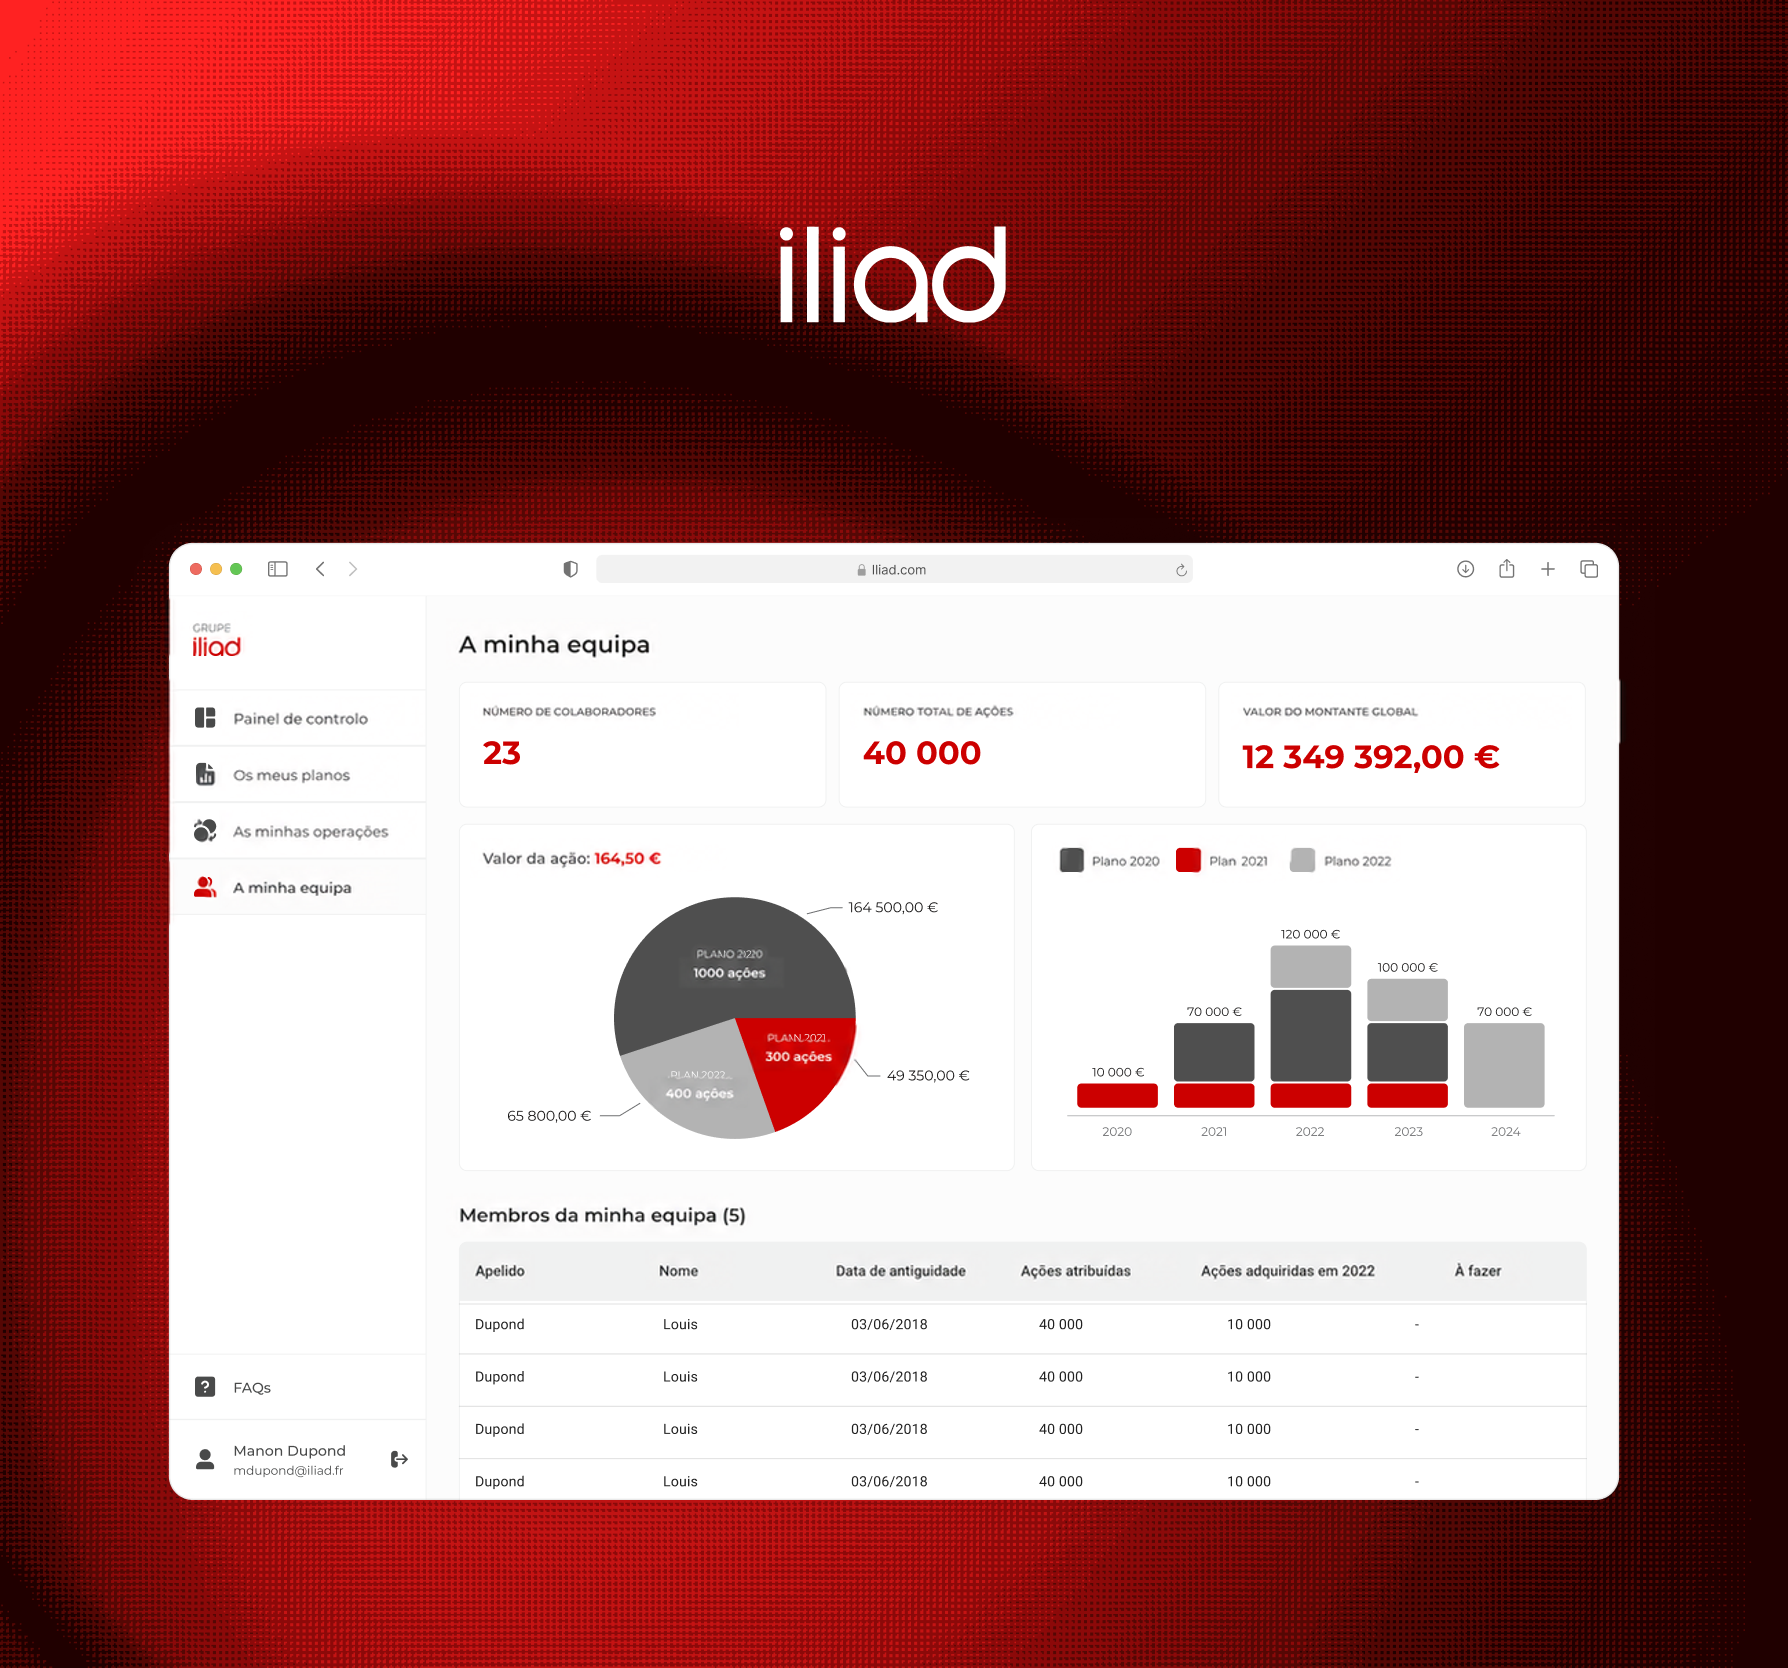
A Iliad, proprietária do operador Free, queria dar a cada colaborador uma visão da sua remuneração total, da sua proteção social e do seu plano de atribuição de ações gratuitas. A Galadrim desenvolveu as duas aplicações com base num sistema de permissões detalhado, que determina o que cada colaborador, gestor e administrador pode consultar. Os documentos legais de cessão de ações transitam pela plataforma.
12 000utilizadores
+1 Mde linhas de dados
2aplicações distintas
Iliad Logótipo
Farmacêutica
Leadersanté

Centralizar as identidades e os direitos de acesso de um grupo de 1 300 farmácias

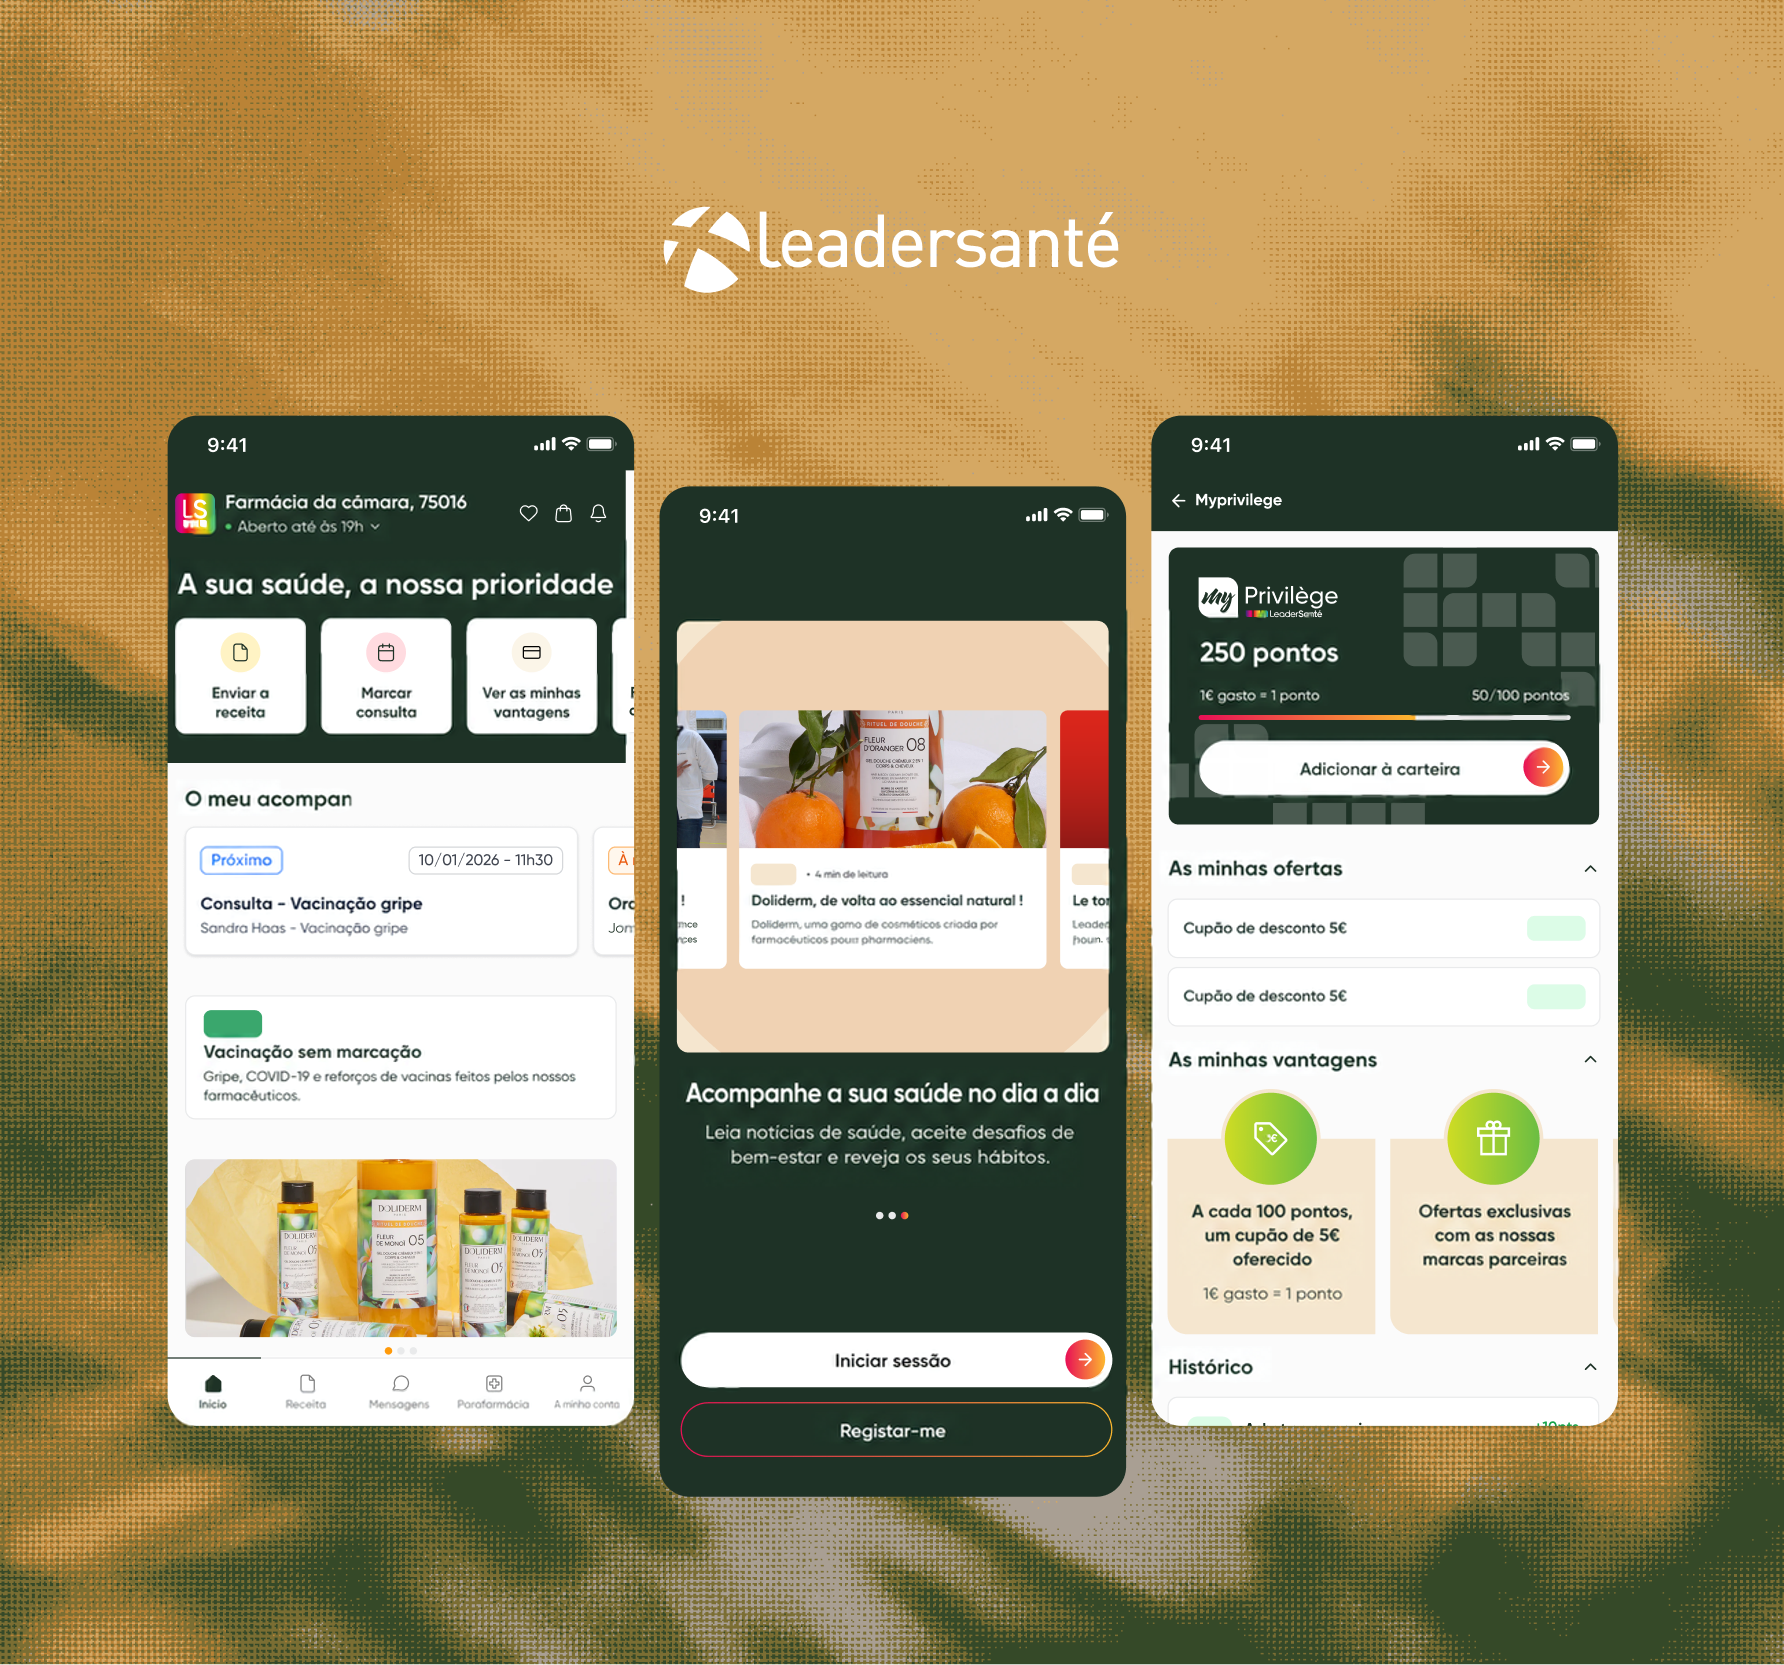
As equipas da Leadersanté trabalhavam com cerca de vinte ferramentas internas, cada uma com o seu próprio login. A Galadrim desenvolveu o portal de autenticação única do grupo: cada aplicação satélite liga-se a ele, e a gestão de identidades e direitos fica centralizada num único ponto. O ecossistema está alojado num ambiente certificado para dados de saúde.
1 300+farmácias no grupo
~20aplicações com acesso único
8 anosde apoio contínuo
Leadersanté Logótipo
Observabilidade
Datadog

Integrar no catálogo de uma empresa de software americana a monitorização de um componente de segurança de rede

A Datadog, plataforma de monitorização e análise de infraestruturas na cloud, queria integrar no seu ecossistema as métricas do Calico, o componente open source que assegura o encaminhamento, o controlo de acesso à rede e a aplicação de políticas de segurança em contentores Kubernetes. A Galadrim desenvolveu o agente de recolha em Python e a sua cobertura de testes, trabalhando em inglês com as equipas da empresa. O código foi depois integrado no repositório Core da Datadog.
10 000+utilizadores da integração
2,7 mil M$de volume de negócios em 2024
Datadog Logótipo
[Porquê a Galadrim?]

Porquê trabalhar com as nossas equipas de cibersegurança?

Auditores que sabem corrigir

Uma empresa de auditoria fica-se pelo relatório. Os nossos auditores são engenheiros de software: cada falha tem um tempo de correção estimado, e as nossas equipas de desenvolvimento realizam a correção, que é depois confirmada por uma auditoria de verificação.

Uma separação rigorosa de funções

A auditoria de uma aplicação, mesmo que desenvolvida pela Galadrim, é confiada a engenheiros externos ao projeto. Cada relatório é revisto por um segundo auditor antes de ser enviado.

Uma exigência de segurança aplicada aos nossos próprios projetos

Os nossos repositórios são sujeitos a revisões de código, deteção automatizada de dependências vulneráveis e um programa de auditoria interna. Os nossos entregáveis passam regularmente nos testes de intrusão que os nossos clientes encomendam a empresas externas.

Investigação ativa em segurança

A nossa equipa realiza investigação independente, que leva à publicação de vulnerabilidades inéditas e à sua correção coordenada com as empresas de software. As suas defesas são testadas com os métodos da investigação ofensiva.

A Galadrim acompanha a segurança das suas aplicações e infraestruturas, desde o teste de intrusão até à correção verificada.

Fale com um especialista
[FAQ]

Perguntas frequentes dos nossos clientes

A escolha é sua. Com acesso ao código, a auditoria cobre uma área maior no mesmo período. Em modo caixa-negra, o teste reproduz as condições de um atacante externo. Ambos os modos são propostos em cada projeto, e a escolha é feita na fase de definição do âmbito.
Um projeto típico combina auditoria de código e teste de intrusão ao longo de 5 a 10 dias, dependendo do número de aplicações e da profundidade do teste. O âmbito é definido consigo antes da assinatura.
Uma síntese para a sua direção, seguida da descrição de cada vulnerabilidade, classificada segundo a norma CVSS, com a sua prova de impacto e um tempo de correção estimado. Inclui também o roadmap para o alinhamento com as recomendações da ANSSI e o modelo de risco.
Sim. A auditoria é confiada a engenheiros externos ao projeto e os relatórios são revistos por um segundo auditor. Se a sua seguradora ou o seu cliente exigir um auditor totalmente independente da nossa estrutura, indicamo-lo com total transparência e encaminhamo-lo para o parceiro certo.
Sim. A revisão abrange a arquitetura e a configuração dos seus ambientes AWS, Azure, GCP ou OVH: gestão de identidades, segmentação da rede, armazenamento, encriptação e reforço da segurança (hardening) segundo os CIS Benchmarks.
As suas equipas ou as nossas. O relatório foi concebido para poder ser utilizado por qualquer fornecedor, e os nossos engenheiros realizam a correção se nos confiar essa tarefa.
Apoiamos a vertente técnica da conformidade, através de auditorias regulares e da formação das suas equipas. A certificação em si é da responsabilidade de um organismo acreditado.
A confidencialidade é a regra: nenhum projeto de auditoria é citado publicamente, mesmo que de forma anónima. Beneficia da mesma discrição.
A si. Os relatórios, as provas de impacto e a documentação são seus após cada entrega. A cessão dos direitos é contratual desde o início.
Cada projeto é dimensionado de acordo com o seu âmbito, o modo de acesso e a profundidade do teste escolhido. Descreva-nos o seu contexto e entraremos em contacto consigo no prazo de 24 horas com uma primeira análise.
[Contacte-nos]

Vamos tornar o seu projeto realidade

Trabalhamos com todos os tipos de clientes, em todos os setores de atividade. Seja um empreendedor ou o diretor de uma grande organização, teremos uma equipa à medida das suas necessidades.

Mais de 800 empresas confiaram em nós para criar os seus produtos web, mobile e de IA

O seu pedido

Entraremos em contacto consigo dentro de 1 hora.