[Conformidade com o Regulamento IA]

Garanta a conformidade dos seus sistemas de IA com o Regulamento IA

A Galadrim inventaria os seus sistemas de IA, qualifica-os à luz do regulamento europeu e conduz a sua adequação técnica, em parceria com uma sociedade de advogados para a componente jurídica.
A transparência é exigível a partir de 2 de agosto de 2026, o risco elevado a partir de 2 de dezembro de 2027
Até 35 M€ ou 7% do volume de negócios mundial em caso de incumprimento
40 engenheiros de IA e uma equipa de cibersegurança, apoiados por uma sociedade de advogados
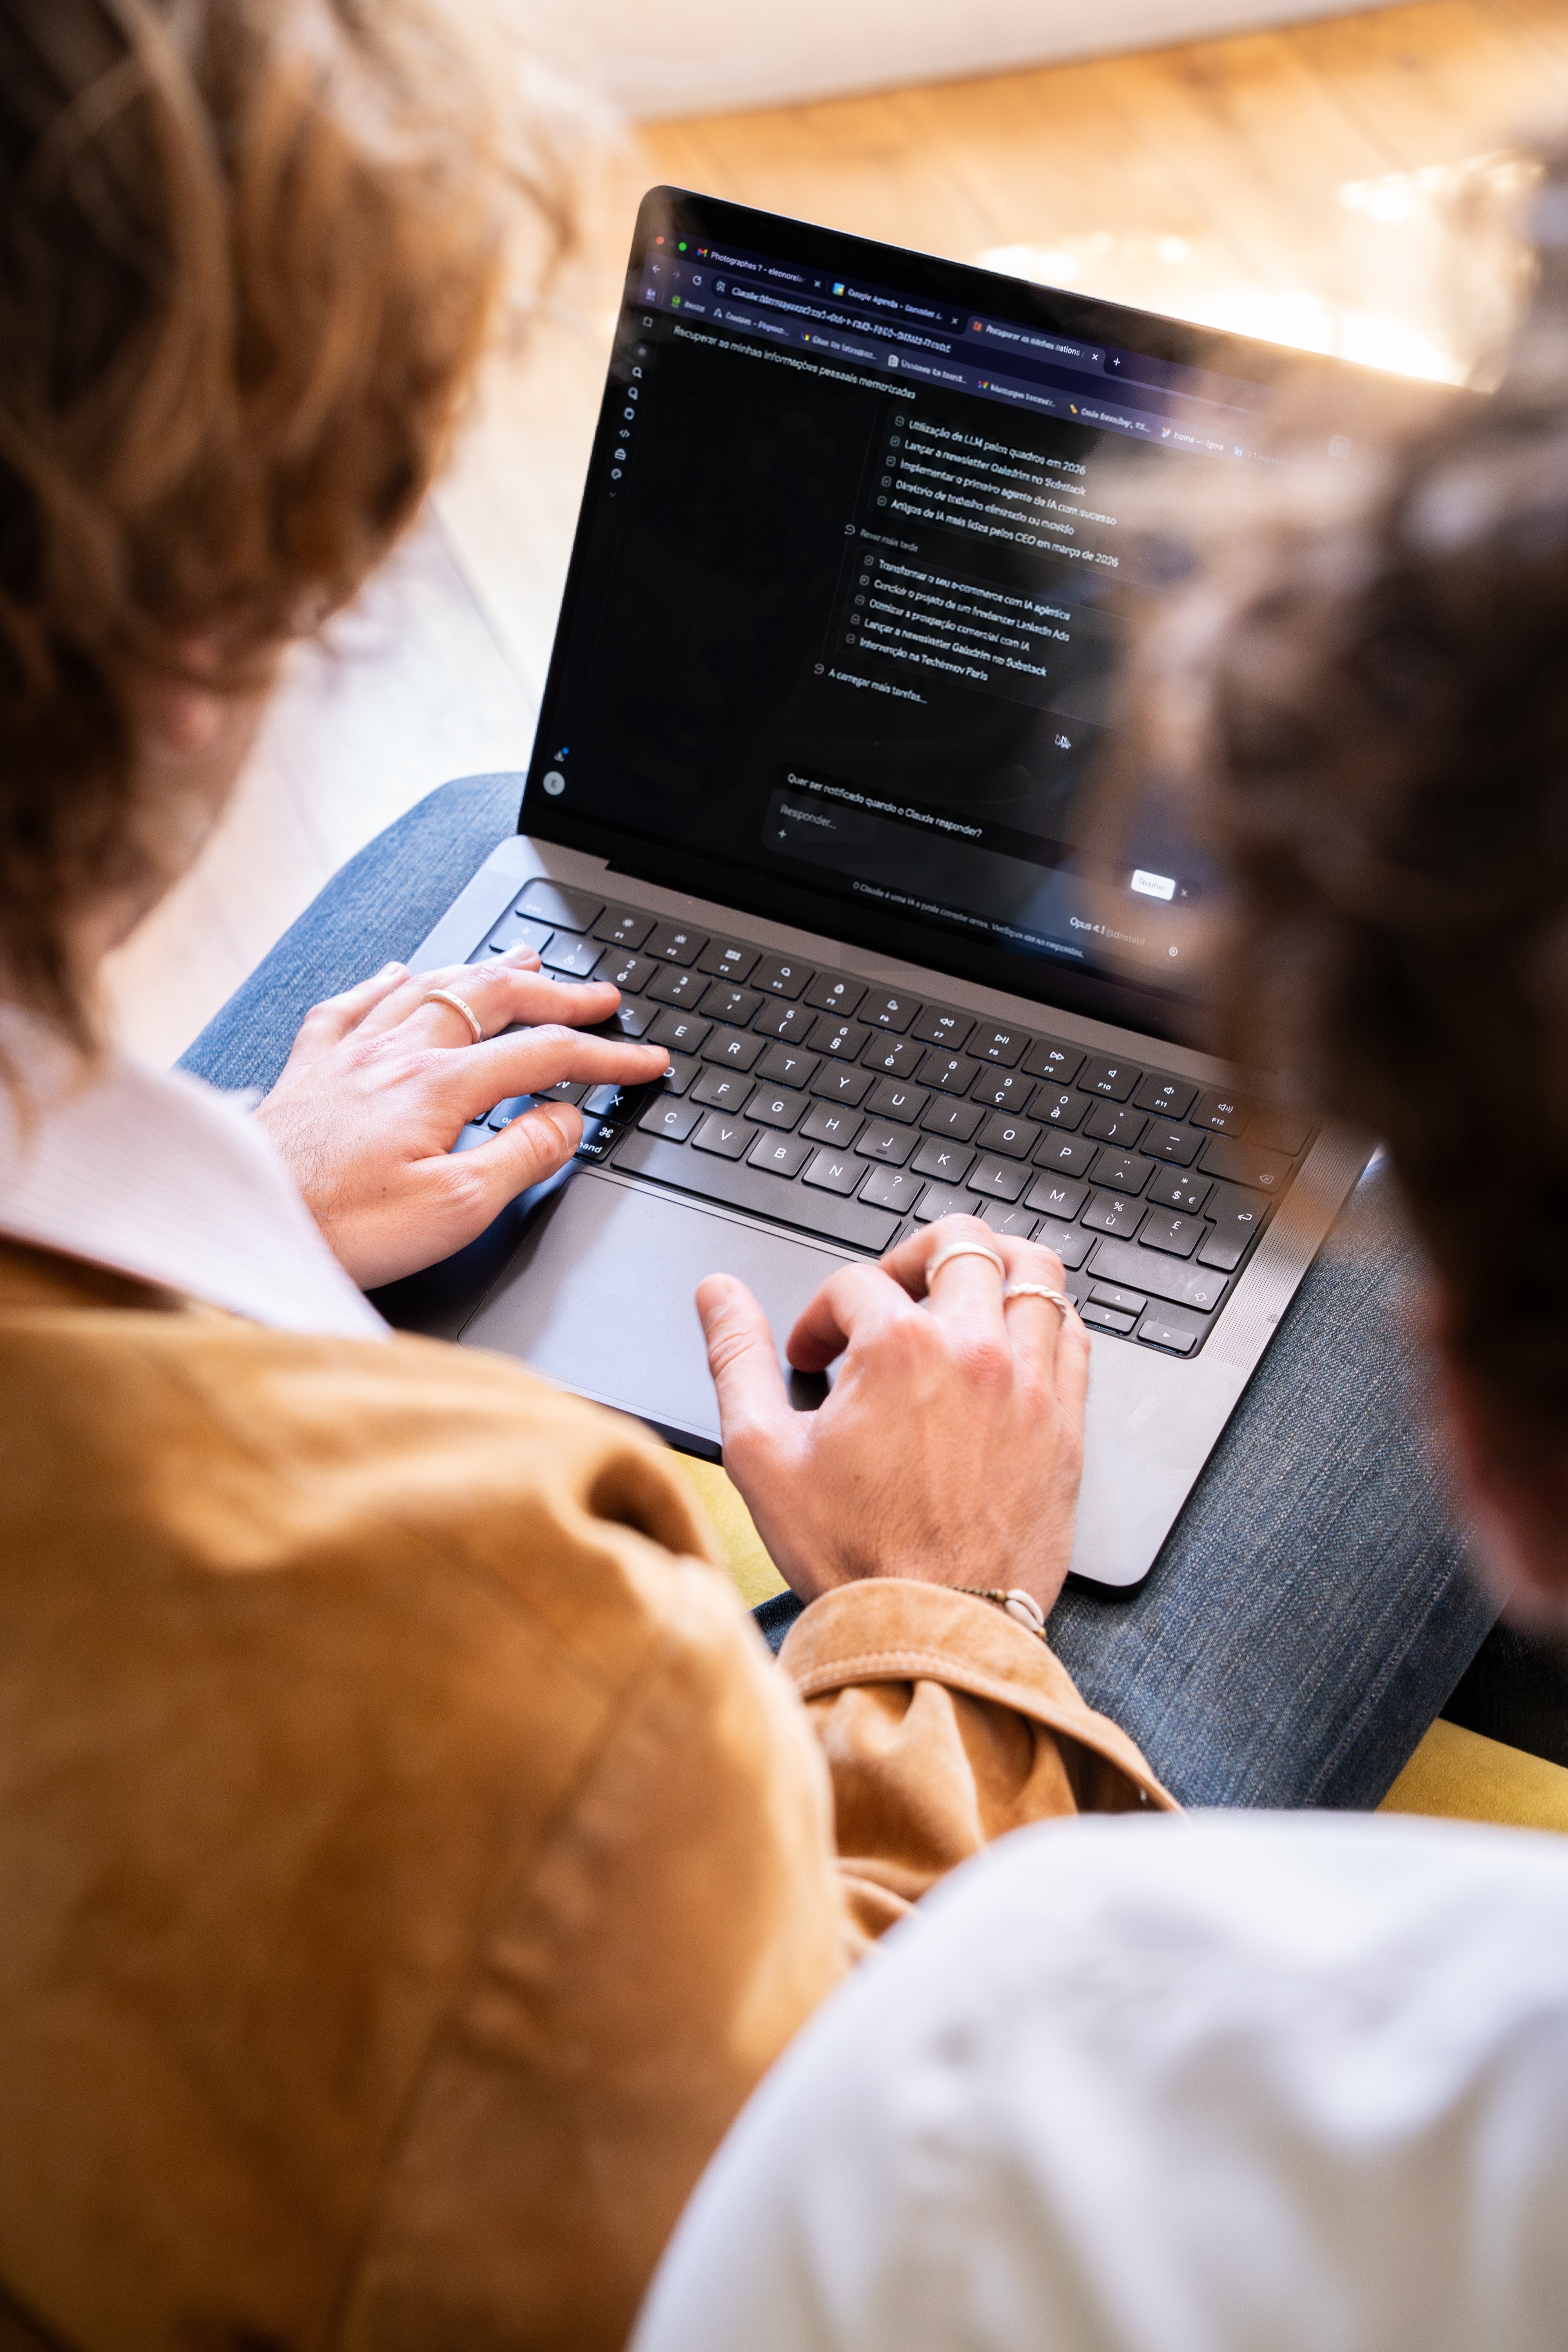
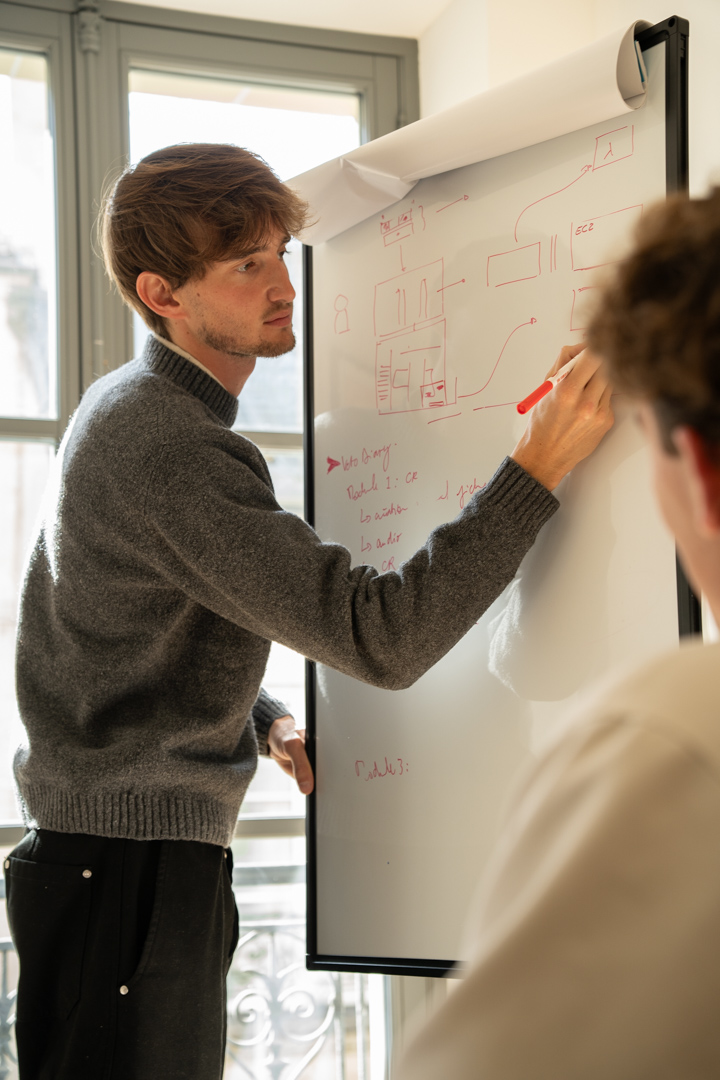
Duas colaboradoras da Galadrim num workshop de trabalho, atentas a uma apresentação
+800 grandes grupos, médias empresas, PME e organismos públicos confiam-nos os seus projetos de tecnologia e IA
[Os quatro níveis de risco]

O Regulamento IA qualifica cada um dos seus sistemas, e as suas obrigações decorrem daí

O regulamento não se aplica em bloco: classifica cada sistema segundo a sua utilização, e é esse nível que fixa as obrigações e os prazos. É a primeira questão a resolver antes de iniciar qualquer projeto.
Risco inaceitável - a utilização é proibida

Risco inaceitável - a utilização é proibida

Classificação social, exploração da vulnerabilidade de uma pessoa, reconhecimento de emoções no local de trabalho ou de ensino, policiamento preditivo individual, recolha não seletiva de imagens faciais: estas utilizações são proibidas a partir de 2 de fevereiro de 2025, a que se juntam mais duas proibições em 2 de dezembro de 2026. É o único nível sujeito ao limite máximo de 35 M€ ou 7% do volume de negócios mundial.

Aplica-se a si se uma das suas ferramentas atribuir pontuações a pessoas ou inferir o seu estado emocional.

Risco elevado - o regime mais exigente

Risco elevado - o regime mais exigente

Recrutamento e gestão de trabalhadores, scoring de crédito, tarifação de seguros, educação, biometria, infraestruturas críticas, acesso a serviços essenciais: para estes domínios, o anexo III impõe gestão de riscos, qualidade dos dados, documentação técnica, registo de eventos, supervisão humana, robustez e cibersegurança. O Digital Omnibus adiou estas obrigações para 2 de dezembro de 2027, e para 2 de agosto de 2028 para a IA integrada num produto já regulamentado.

Aplica-se a si se uma decisão que afeta uma pessoa — contratação, crédito, acesso a um serviço — se basear num dos seus sistemas.

Risco limitado - a transparência, exigível hoje

Risco limitado - a transparência, exigível hoje

Um agente de conversação deve informar que é uma máquina, um conteúdo gerado deve ter uma marcação legível por máquina, um deepfake deve ser assinalado. Estas obrigações do artigo 50.º aplicam-se a partir de 2 de agosto de 2026; os sistemas generativos já no mercado nessa data têm até 2 de dezembro de 2026 para implementar a marcação. Um incumprimento está sujeito a uma coima de 15 M€ ou 3% do volume de negócios mundial.

Aplica-se a si se utilizar um chatbot, um assistente de voz ou um gerador de conteúdo.

Risco mínimo - sem obrigações próprias, mas com duas regras a cumprir

Risco mínimo - sem obrigações próprias, mas com duas regras a cumprir

A grande maioria das utilizações enquadra-se neste nível: pesquisa de documentos, ajuda à redação, classificação interna. Não se aplicam obrigações específicas, mas duas regras permanecem transversais — a literacia em IA das suas equipas, que o artigo 4.º exige que promova a partir de fevereiro de 2025, e o RGPD, assim que dados pessoais entram na cadeia de processamento.

Aplica-se a si se as suas equipas utilizarem o ChatGPT, Claude, Copilot ou Mistral no seu trabalho diário.

A equipa da Galadrim a trabalhar
O adiamento das obrigações de risco elevado para dezembro de 2027 foi visto como um alívio. É um alívio no calendário, não no trabalho: inventariar os sistemas, qualificar as funções e rever a documentação exige vários meses, e nada pode começar enquanto ninguém souber o que está realmente a ser utilizado na empresa. As organizações que começam agora a tratar do assunto tratam também, de passagem, de um ponto cego que o Regulamento IA apenas veio revelar: as ferramentas de IA que as equipas adotaram sem o conhecimento da direção.
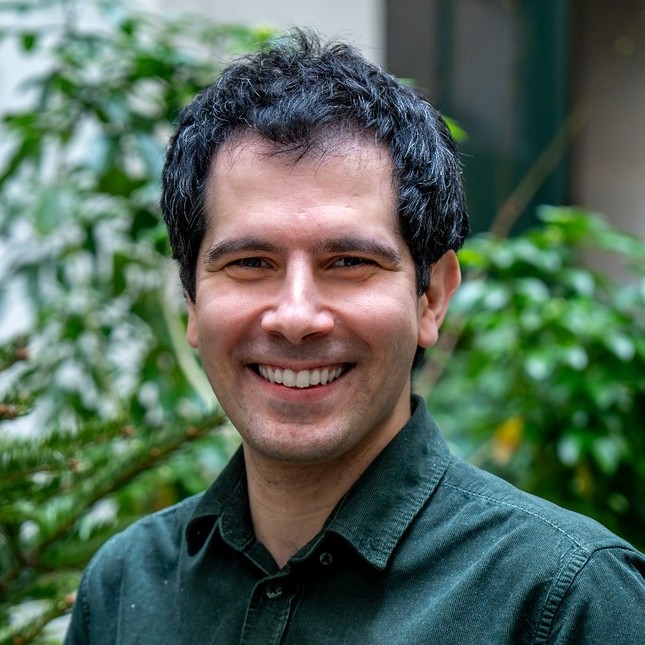
Benjamin DrighèsPartner e CTO Data & IA
[O nosso método]

Do mapeamento dos seus sistemas à sua conformidade documentada

Seis serviços, que podem ser contratados separadamente ou em sequência. A componente técnica é a nossa especialidade; a componente jurídica é tratada com uma sociedade de advogados parceira, com um interlocutor único.
Mapeamento e auditoria de conformidade

Mapeamento e auditoria de conformidade

Inventariamos todos os sistemas de IA em utilização na sua empresa, incluindo os que estão integrados no software dos seus fornecedores e os que as suas equipas utilizam à margem do departamento de TI. Cada um é qualificado — o seu nível de risco e a sua função como fornecedor ou responsável pela implantação — e o relatório de análise de desvios mede a distância entre a sua situação e o que o regulamento exige.
Adequação técnica

Adequação técnica

Implementamos o que o regulamento exige do próprio sistema: registo de eventos das decisões, ponto de supervisão humana, medidas de robustez e de cibersegurança, gestão de riscos e alojamento na União Europeia quando a sensibilidade dos dados o exigir.
Documentação, registo e governação

Documentação, registo e governação

Produzimos o dossier técnico, a declaração de conformidade e os registos exigidos — incluindo a justificação fundamentada a submeter na base de dados europeia quando um sistema do anexo III é excluído da categoria de risco elevado. E implementamos a estrutura de governação que os mantém atualizados: funções, comité, revisão a cada modificação substancial.
Componente jurídica, com a nossa sociedade de advogados parceira

Componente jurídica, com a nossa sociedade de advogados parceira

Qualificação da sua função nos termos do regulamento, articulação com o RGPD, cláusulas a incluir nos contratos com os seus fornecedores de modelos, propriedade dos conteúdos produzidos, regime de responsabilidade: a sociedade de advogados parceira trata destes temas em conjunto com as nossas equipas, sem que tenha de coordenar dois prestadores de serviços.
Literacia em IA das suas equipas

Literacia em IA das suas equipas

O artigo 4.º exige que promova o desenvolvimento de competências em IA dos seus colaboradores, e esta obrigação está em vigor a partir de fevereiro de 2025. Desenhamos os formatos adequados: workshop para o comité de direção, percursos por função, formação técnica para as suas equipas de dados e desenvolvimento.
Vigilância regulamentar e manutenção da conformidade

Vigilância regulamentar e manutenção da conformidade

O enquadramento está a mudar: o Digital Omnibus redistribuiu os prazos em julho de 2026, e as normas harmonizadas europeias estão a ser publicadas por fases. Acompanhamos estes desenvolvimentos e ajustamos o seu roadmap e os seus sistemas, para que não seja surpreendido por um desfasamento.
[O nosso método]

O nosso método para garantir a conformidade dos seus sistemas de IA

  • DEFINIÇÃO DO ÂMBITO
    Etapa 01

    Definição do âmbito

    Um workshop reúne o departamento de TI, o DPO, a direção jurídica e as equipas operacionais para definir o âmbito da auditoria, os seus prazos e os sistemas já conhecidos. Nele, fixamos o que o projeto deve produzir e para que decisão.
  • MAPEAMENTO
    Etapa 02

    Inventário dos sistemas em utilização

    Inventariamos o que está realmente a ser utilizado: desenvolvimentos internos, componentes de IA integrados no seu software comercial, chamadas a modelos externos e ferramentas adotadas pelas equipas à margem do departamento de TI. Cada sistema é descrito pela sua utilização real, não pelo seu nome comercial.
  • QUALIFICAÇÃO
    Etapa 03

    Nível de risco e função

    Para cada sistema, determinamos o seu nível nos termos do regulamento e a sua função: fornecedor, responsável pela implantação, importador ou distribuidor. É esta qualificação que fixa as suas obrigações e prazos, e a função muda mais vezes do que se pensa — especialmente quando um produto é construído sobre a API de um modelo.
  • PLANO DE AÇÃO
    Etapa 04

    Análise de desvios e roadmap

    Produzimos um relatório de análise de desvios por sistema e um roadmap ordenado por prazo regulamentar e por exposição real: primeiro a transparência, uma vez que já é exigível, e depois o risco elevado, no tempo que o adiamento para dezembro de 2027 permite.
  • IMPLEMENTAÇÃO
    Etapa 05

    Adequação e entregáveis

    Implementamos as medidas técnicas definidas e produzimos os entregáveis documentais. Cada sistema sai desta etapa com o seu dossier técnico, os seus registos e o seu ponto de supervisão humana em funcionamento.
  • SUSTENTAÇÃO
    Etapa 06

    Governação e vigilância

    Um comité de governação de IA assume o processo, com os seus procedimentos de revisão a cada modificação substancial, a formação das equipas e a vigilância sobre um enquadramento que continua a evoluir.
01/06
[Porquê trabalhar connosco?]

Porquê confiar a conformidade com o Regulamento IA à Galadrim?

Engenheiros de IA, não apenas auditores

O Regulamento IA é, antes de mais, um regulamento técnico: qualidade dos dados, rastreabilidade, robustez, cibersegurança, supervisão humana. Os nossos 40 engenheiros de IA constroem estes sistemas diariamente e corrigem o que a auditoria deteta, em vez de se limitarem a registá-lo.

O técnico e o jurídico com um só interlocutor

A sociedade de advogados parceira trata da qualificação, dos contratos e da responsabilidade em conjunto com as nossas equipas. Mantém um interlocutor único do lado da Galadrim, e ninguém tem de arbitrar entre dois prestadores de serviços.

Especialização em ambientes regulados

As nossas equipas entregam sistemas de IA em produção nos setores da saúde, banca, seguros, indústria e defesa, onde a rastreabilidade e a localização dos dados são condicionadas desde a conceção. Os nossos engenheiros de cibersegurança intervêm nas medidas exigidas pelo regulamento.

Uma conformidade que não congela o seu roadmap

O roadmap é ordenado por prazo e por exposição real, e é executado em paralelo com o seu desenvolvimento. As medidas técnicas são acrescentadas aos seus sistemas existentes: não pedimos que os pare.
[Projetos]

Sistemas de IA entregues onde as restrições vêm antes do código

Imobiliário comercial
Mercialys

Implementar a governação de IA de uma empresa cotada antes da implementação

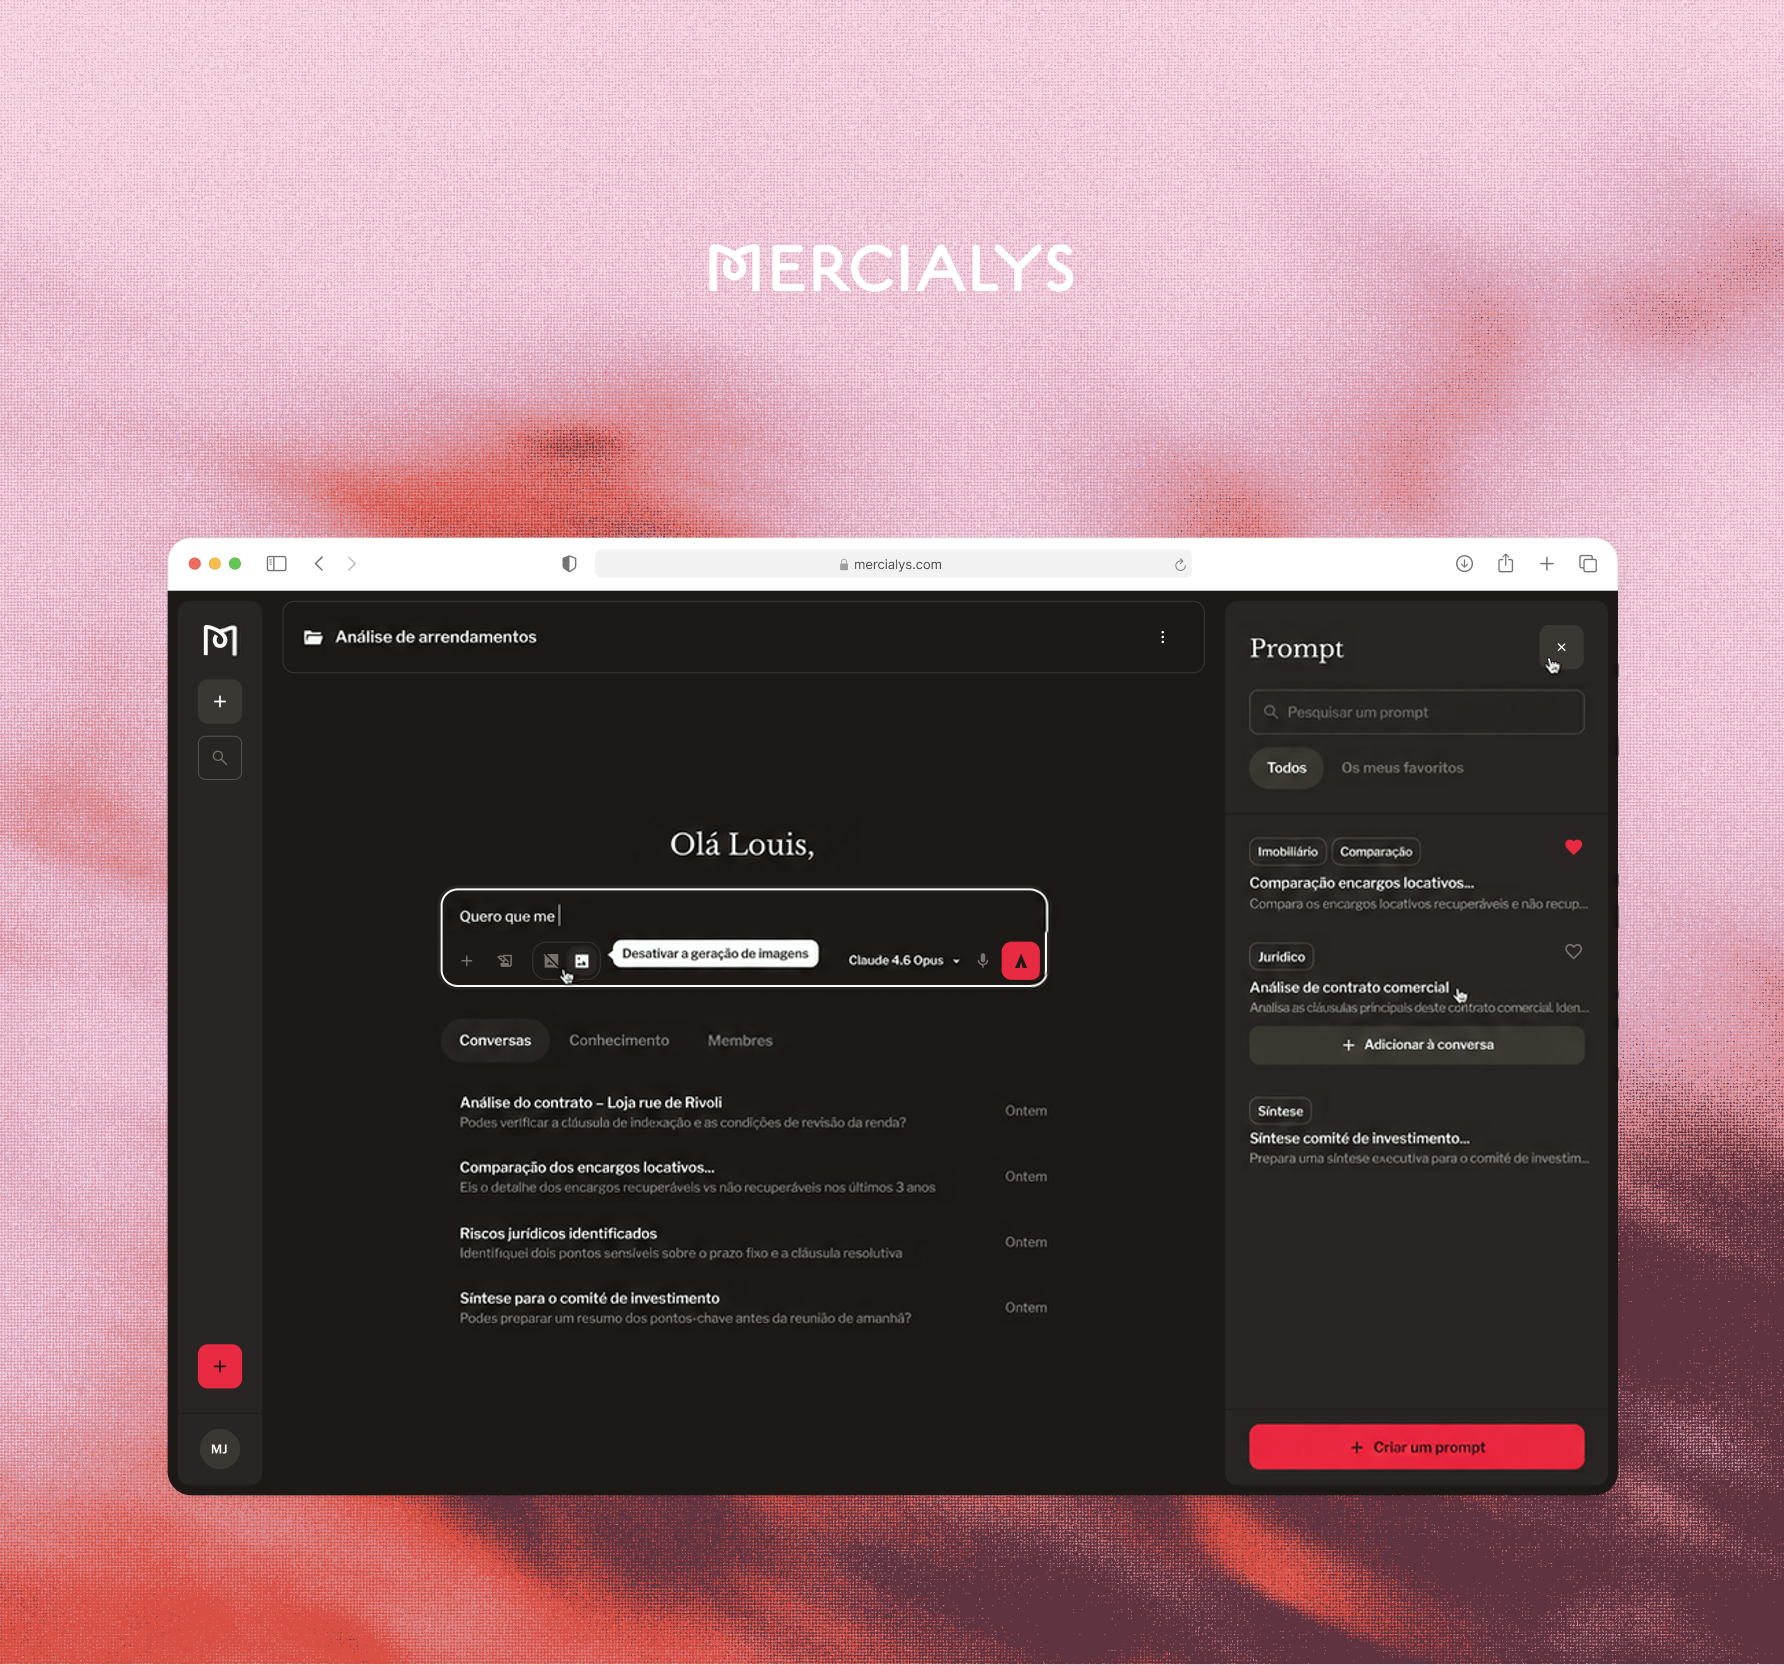
A Mercialys queria definir a sua estratégia de IA sem multiplicar experiências sem seguimento. Definimos o âmbito do processo de ponta a ponta: comité de acompanhamento, roadmap priorizado pelo retorno do investimento e, em seguida, implementação de quatro soluções de agentes em seis meses — análise de contratos, chatbot interno, geração de memorandos de investimento e vigilância automatizada. O comité criado é a própria estrutura que o regulamento espera de um responsável pela implantação: um local onde os sistemas são inventariados, avaliados e revistos.
180utilizadores internos
4agentes de IA operacionais em 6 meses
Mercialys Logótipo
Defesa
Delia Strat · Ministère des Armées

Executar um modelo de linguagem com dados que não podem sair da infraestrutura

A Delia Strat desenvolve software para intervenientes da Defesa, incluindo o Ministério das Forças Armadas francês, e queria dar aos analistas de informações uma forma de ler rapidamente um grande corpus documental. A Galadrim desenvolveu o algoritmo que converte estes documentos em grafos de relações, com base num modelo de linguagem open source e francês que é auto-alojado. É a resposta que damos sempre que os dados não podem sair de um ambiente controlado.
80 %de tempo de análise poupado
7 mil milhõesde parâmetros do modelo de linguagem
Delia Strat · Ministère des Armées Logótipo
[A nossa equipa]

Os perfis que trabalham na sua conformidade

Um projeto de conformidade com o Regulamento IA mobiliza três áreas: consultoria, que inventaria e qualifica; engenharia de IA, que implementa o que o regulamento exige do sistema; e infraestrutura, quando os dados não podem sair da União Europeia.
Benjamin Drighès
Benjamin Drighès Partner e CTO Data & IA
Antigo consultor de estratégia na Autoridade dos Mercados Financeiros francesa e engenheiro do Corps des Mines, conhece por dentro as organizações onde cada decisão tem de ser justificável, e arbitra as escolhas de arquitetura dos projetos de IA da Galadrim.
Pierre-Antoine Dornic
Pierre-Antoine Dornic Head of GenAI
Mapeia os casos de utilização de IA das direções e prioriza-os, em workshops com os comités de direção — o mesmo exercício com que começa um inventário de conformidade.
Lucien Maillard
Lucien Maillard Principal AI Strategy Consultant
Define o âmbito dos projetos de IA com as administrações dos clientes, inventaria com as equipas os sistemas realmente em utilização e qualifica o que os dados disponíveis permitem construir.
Quentin Massonnat
Quentin Massonnat AI Team Lead
Desenha a arquitetura dos sistemas de IA dos nossos clientes, incluindo o registo de eventos das decisões e o ponto de supervisão humana, e supervisiona o desenvolvimento até à entrada em produção.
Surya Ambrose
Surya Ambrose Head of Engineering
Engineering Manager durante quatro anos e meio numa fintech regulada pela AMF (a autoridade francesa dos mercados financeiros), estrutura as práticas de engenharia da Galadrim: testes, rastreabilidade das entregas e documentação, exatamente o que um dossier técnico exige.
Côme Lassarat
Côme Lassarat Engenheiro de IA e Infraestrutura
Constrói as fundações de dados e as arquiteturas de alojamento — conectores, data warehouses, migrações — e implementa os modelos auto-alojados quando os dados não podem sair da União Europeia.

A Galadrim inventaria os seus sistemas de IA, qualifica-os à luz do Regulamento IA e conduz a sua adequação.

Fale com um especialista
[FAQ]

Perguntas frequentes sobre o Regulamento IA

Muito provavelmente. O regulamento visa qualquer fornecedor, responsável pela implantação, importador ou distribuidor de sistemas de IA na União, e aplica-se também a organizações estabelecidas fora da União, desde que o resultado produzido seja utilizado na UE. Se explora uma ferramenta de triagem de candidaturas, um sistema de scoring, um chatbot para clientes, um copiloto interno ou um gerador de conteúdo, ou se as suas equipas utilizarem o ChatGPT, Claude ou Mistral no seu trabalho, é considerado um responsável pela implantação nos termos do regulamento.
As práticas proibidas e a literacia em IA aplicam-se a partir de 2 de fevereiro de 2025, as obrigações dos modelos de finalidade geral a partir de 2 de agosto de 2025, e as obrigações de transparência do artigo 50.º — informar que um interlocutor é uma máquina, marcar os conteúdos gerados, assinalar um deepfake — a partir de 2 de agosto de 2026. O Digital Omnibus, que entrou em vigor em 27 de julho de 2026, adiou, no entanto, as obrigações dos sistemas de risco elevado do anexo III para 2 de dezembro de 2027, e para 2 de agosto de 2028 para a IA integrada num produto já regulamentado.
Altera o calendário, não a carga de trabalho. Um inventário completo, a qualificação de cada sistema e a revisão da documentação exigem vários meses, e as duas novas datas são definitivas: o Parlamento e o Conselho rejeitaram a ativação condicionada à publicação das normas harmonizadas proposta pela Comissão. As obrigações de transparência, por sua vez, já são exigíveis.
O fornecedor desenvolve um sistema de IA e coloca-o no mercado; o responsável pela implantação utiliza-o num contexto profissional sem o ter desenvolvido. Uma empresa que constrói um produto sobre a API de um modelo passa de responsável pela implantação a fornecedor assim que comercializa um sistema distinto em seu nome. Esta qualificação é fundamental: é ela que determina o âmbito das suas obrigações.
O anexo III lista oito domínios: biometria, infraestruturas críticas, educação e formação profissional, emprego e gestão de trabalhadores, acesso a serviços essenciais — crédito, seguros, apoios sociais, serviços de emergência —, aplicação da lei, migração e controlo de fronteiras, administração da justiça e processos democráticos. Um sistema abrangido pelo anexo III pode ser excluído da categoria de risco elevado, mas a avaliação deve ser fundamentada e registada na base de dados europeia.
Para uma organização que identifica dois a cinco sistemas de risco elevado, são necessários quatro a sete meses desde a definição do âmbito até à conformidade documentada. O prazo aumenta quando há muitas utilizações à margem do departamento de TI ou quando não existe um mapeamento. Adaptamos o ritmo aos seus prazos.
Tem um interlocutor único do lado da Galadrim, que lidera o projeto. A sociedade de advogados parceira intervém na qualificação das funções, nos contratos com os seus fornecedores e clientes, na articulação com o RGPD, na propriedade intelectual dos conteúdos produzidos e no regime de responsabilidade, em coordenação com as nossas equipas técnicas. Não tem de coordenar dois prestadores de serviços.
Três limites máximos, sendo aplicado o valor mais elevado dos dois: 35 M€ ou 7% do volume de negócios mundial para práticas proibidas, 15 M€ ou 3% para outros incumprimentos — incluindo a transparência —, e 7,5 M€ ou 1% para informações inexatas fornecidas às autoridades. Aplicam-se limites reduzidos a PME e a pequenas empresas de média capitalização.
O Regulamento IA não o impõe como tal: são o RGPD e, se aplicável, a sua regulamentação setorial que enquadram a localização dos dados. Na prática, a questão coloca-se assim que um modelo externo processa dados pessoais ou sensíveis. Consoante o caso, anonimizamos os dados antes da chamada, alojamos na União Europeia ou implementamos um modelo open source auto-alojado — foi o que fizemos para o Ministério das Forças Armadas francês.
[Contacte-nos]

Vamos tornar o seu projeto realidade

Trabalhamos com todos os tipos de clientes, em todos os setores de atividade. Seja um empreendedor ou o diretor de uma grande organização, teremos uma equipa à medida das suas necessidades.

Mais de 800 empresas confiaram em nós para criar os seus produtos web, mobile e de IA

O seu pedido

Entraremos em contacto consigo dentro de 1 hora.